|
f: W4 i2 k6 B F) ], Z& m) d Nginx全局变量Nginx中有很多的全局变量,可以通过$变量名来使用。下面列举一些常用的全局变量: 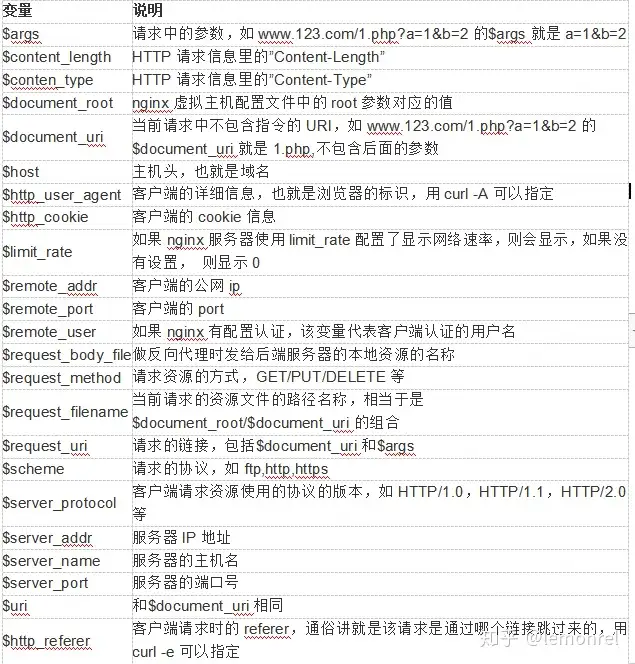 % l0 {+ {+ U; ]; G1 v Nginx locationlocation作用location指令的作用是根据用户请求的URI来执行不同的应用即根据用户请求的网站地址URL进行匹配,匹配成功就进行相应的操作语**ocation的语法规则:location [=|~|~*|^~] /uri/ { … }。 4 V- e3 k* F! P% w2 K; P$ ]
location匹配的变量是$uri关于几种字符的说明  & E1 B$ [3 l. _! N" I- @% f& \; W 规则优先级= 高于 ^~ 高于 ~* 等于 ~ 高于 /示例1location = "/12.jpg" { ... }
* b" b& y v2 a' H$ x, b& ?$ g7 u 如:7 M/ k' g) K. V# V. P6 Y
www.syushin.com/12.jpg 匹配 v4 A1 Y+ r$ N4 T; \( ^
www.syushin.com/abc/12.jpg 不匹配
5 B6 R2 X, Q7 o3 [- Z
8 p: J6 t1 i7 W( {8 c location ^~ "/abc/" { ... }
& m7 r6 a; V# r 如:/ ^7 v5 J/ O+ G+ j; p+ R' O3 p$ |
www.syushin.com/abc/123.html 匹配! R/ j- ?! ^) A+ z3 R" _( ?
www.syushin.com/a/abc/123.jpg 不匹配1 |9 G' b; A k& _! _& ?
) }# {/ N9 n C location ~ "png" { ... }- c6 |/ D9 n! t9 L
如:/ H% G& U1 t, s3 W$ R4 ~, C: u
www.syushin.com/aaa/bbb/ccc/123.png 匹配2 Q* i/ E+ F( n3 Q4 L5 @/ o
www.syushin.com/aaa/png/123.html 匹配0 ], ~3 `1 Q2 B) Z( ]% _2 U( W# a% l- Y6 j
1 s* i7 x: A. n- \; S3 M
location ~* "png" { ... }
+ F/ J; \6 Y$ g9 i+ s# I% U2 E 如:
' e' \" \* I+ p7 X+ R% A www.syushin.com/aaa/bbb/ccc/123.PNG 匹配# S l- S% G& Q
www.syushin.com/aaa/png/123.html 匹配3 p, Q E" M2 x/ ^1 `, Z6 W
3 y- b% h# a2 C: L% f4 X J1 s1 q Q4 a
location /admin/ { ... }# Y; u% D, j& M1 ~; \# E" `
如:
1 w; m7 P% C# A+ _ www.syushin.com/admin/aaa/1.php 匹配! u( H$ L' E6 ~* j
www.syushin.com/123/admin/1.php 不匹配
$ l- _5 @9 T. i. n- ~ 注意:有些资料上介绍location支持不匹配 !~如: location !~ png{ ... }这是错误的,location不支持 !~如果有这样的需求,可以通过if(location优先级小于if )来实现,如: if ($uri !~ png) { ... }
+ X. v2 c9 P+ E. ]1 j# ` 访问控制web2.0时代,很多网站都是以用户为中心,网站允许用户发布内容到服务器由于为用户开放了上传功能,因此有很大的安全风险,比如黑客上传木马程序等等因此,访问控制就很有必要配置了deny与allow。
7 Z, ^3 W( u3 z 字面上很容易理解就是拒绝和允许Nginx的deny和allow指令是由ngx_http_access_module模块提供,Nginx安装默认内置了该模块语法语法:allow/deny address | CIDR | unix: | all。
1 a# X1 h) _6 y, L* ?: B9 h0 v* Z 它表示,允许/拒绝某个ip或者一个ip段访问.如果指定unix:,那将允许socket的访问注意:unix在1.5.1中新加入的功能在nginx中,allow和deny的规则是按顺序执行的 示例1:location
' L/ G& z# |3 _& T: H6 c7 _ /{allow192.168.0.0/24;allow127.0.0.1;denyall;}说明:这段配置值允许192.168.0.0/24网段和127.0.0.1的请求,其他来源IP全部拒绝示例2:location
! v1 X! W$ L* J& X ~"admin"{allow192.168.30.7;denyall}说明:访问的uri中包含admin的请求,只允许192.168.30.7这个IP的请求基于location的访问控制日常上,访问控制基本是配合location来做配置的,直接例子吧。 7 r' v7 l+ i7 K- b) f3 c4 ?& y
示例1:location/blog/{denyall;}说明:针对/blog/目录,全部禁止访问,这里的deny all;可以改为return 403;.示例2location~".bak|\.ht"{ : R+ T' |. }, ~1 H2 e
return403;}说明:访问的uri中包含.bak字样的或者包含.ht的直接返回403状态码测试链接举例:· http://www.syushin.com/abc.bak· http://www.syushin.com/blog/123/.h # Z; Q7 T) b1 s/ ]) d
talskdjf如果用户输入的URL是上面其中之一都会返回403示例3location~(data|cache|tmp|image|attachment).*\.php${denyall;}说明:请求的uri中包含data、cache、tmp、image、attachment并且以.php结尾的,全部禁止访问。 6 B7 ? B4 Z0 o( W6 Z( A; z
测试链接举例:· http://www.xxxxxx.com/aming/cache/1.php· http://www.xxxxxxx.com/image/123.phps· http://www.xxxxxx.com/aming/datas/ : a- j/ x5 t3 f
1.php基于$document_uri的访问控制前面介绍了内置变量$document_uri含义是当前请求中不包含指令的URI如http://www.123.com/1.php?a=1&b=2的$document_uri就是1.php,不包含后面的参数。
& ~6 _6 V) f' a. I 我们可以针对这个变量做访问控制示例1if($document_uri~"/admin/"){return403;}说明:当请求的uri中包含/admin/时,直接返回403.注意:if结构中不支持使用allow和deny。 : h8 B, L+ o T, U0 ?# S
测试链接:1. http://www.xxxxx.com/123/admin/1.html 匹配2. http://www.xxxxx.com/admin123/1.html 不匹配3. http://www. $ C- L0 J5 `3 R- v T
xxxxx.com/admin.php 不匹配示例2if($document_uri=/admin.php){return403;}说明:请求的uri为/admin.php时返回403状态码测试链接:。 $ A' I. j7 p3 X% R4 s9 t
1. http://www.xxxxx.com/admin.php# 匹配2. http://www.xxxxx.com/123/admin.php# 不匹配示例3if($document_uri~/data
3 E% p( I. |5 r6 i4 w0 B- I /|/cache/.*\.php$){return403;}说明:请求的uri包含data或者cache目录,并且是php时,返回403状态码测试链接:1. www.xxxxx.com/data/123.php # 匹配2. www.xxxxx.。
: q# u1 `- I; L: _ U com/cache1/123.php # 不匹配基于$request_uri访问控制$request_uri比$docuemnt_uri多了请求的参数主要是针对请求的uri中的参数进行控制示例if($request_uri 8 x* _8 B2 ~7 ]+ p5 \3 h( t8 P
~"gid=\d{9,12}"){return403;}说明:\d{9,12}是正则表达式,表示9到12个数字,例如gid=1234567890就符号要求测试链接:1. http://www.xxxxx.com/index.php?。
# h$ w5 r. S* O gid=1234567890&pid=111 匹配2. http://www.xxxxx.com/gid=123 不匹配背景知识:曾经有一个客户的网站cc攻击,对方发起太多类似这样的请求:/read-123405150-1-1.html
2 j l( q* u- ` 实际上,这样的请求并不是正常的请求,网站会抛出一个页面,提示帖子不存在所以,可以直接针对这样的请求,return 403状态码基于$http_user_agent的访问控制(反爬虫)user_agent可以简单理解成浏览器标识,包括一些蜘蛛爬虫都可以通过user_agent来辨识。
* M4 K' W( P, W, p# v# n 假如观察访问日志,发现一些搜索引擎的蜘蛛对网站访问特别频繁,它们并不友好为了减少服务器的压力,其实可以把除主流搜索引擎蜘蛛外的其他蜘蛛爬虫全部封掉示例if($user_agent~YisouSpider , ~2 U" `, T8 d) C# `' B
|MJ12bot/v1.4.2|YoudaoBot|Tomato){return403;}说明:user_agent包含以上关键词的请求,全部返回403状态码测试:1. curl -A "123YisouSpider1.0"2. curl -A "MJ12bot/v1.4.1"。 ! q/ b$ R8 t2 U: `( c% |; l
基于$http_referer的访问控制$http_referer除了可以实现防盗链的功能外,还可以做一些特殊的需求比如:网站被黑挂马,搜索引擎收录的网页是有问题的,当通过搜索引擎点击到网站时,却显示一个BC网站。
& g! q4 q3 ]8 n5 B: n- _3 _, Y 由于查找木马需要时间,不能马上解决,为了不影响用户体验,可以针对此类请求做一个特殊操作比如,可以把从百度访问的链接直接返回404状态码,或者返回一段html代码示例if($http_referer~baidu # S& i+ @+ O1 K0 K! D1 Y$ H
.com){return404;}或者if($http_referer~baidu.com){return200"window.location.href=//$host$request_uri;"
# o4 ?2 W4 W( c( ]+ i1 U( F: A ;}Nginx参数优化Nginx作为高性能web服务器,即使不特意调整配置参数也可以处理大量的并发请求当然,配置调优会使Nginx性能更加强悍,配置参数需要结合服务器硬件性能等做参考worker进程优化。 : p9 V" @) [) K; b5 ^( ?% t
worker_processes num;该参数表示启动几个工作进程,建议和本机CPU核数保持一致,每一核CPU处理一个进程,num表示数字worker_rlimit_nofile它表示Nginx最大可用的文件描述符个数,需要配合系统的最大描述符,建议设置为102400。 & G' q0 M2 d( `
还需要在系统里执行ulimit -n 102400才可以也可以直接修改配置文件/etc/security/limits.conf修改增加:#* soft nofile 655350 (去掉前面的#)#* hard nofile 655350 (去掉前面的#)
& {# Z4 D" ~1 i/ @ worker_connections该参数用来配置每个Nginx worker进程最大处理的连接数,这个参数也决定了该Nginx服务器最多能处理多少客户端请求(worker_processes * worker_connections) 3 b c% S' D, `. z8 g6 {
建议把该参数设置为10240,不建议太大http/tcp连接数优化use epoll使用epoll模式的事件驱动模型,该模型为Linux系统下最优方式multi_accept on使每个worker进程可以同时处理多个客户端请求。
) R& y, l* X0 O% D sendfile on使用内核的FD文件传输功能,可以减少user mode和kernel mode的切换,从而提升服务器性能tcp_nopush on当tcp_nopush设置为on时,会调用tcp_cork方法进行数据传输。 & A, F% x3 [. ^' b8 M: q
使用该方法会产生这样的效果:当应用程序产生数据时,内核不会立马封装包,而是当数据量积累到一定量时才会封装,然后传输tcp_nodelay on不缓存data-sends(关闭 Nagle 算法),这个能够提高高频发送小数据报文的实时性。 7 W6 N) p3 Z X; m4 X) c
(关于Nagle算法)【假如需要频繁的发送一些小包数据,比如说1个字节,以IPv4为例的话,则每个包都要附带40字节的头,也就是说,总计41个字节的数据里,其中只有1个字节是我们需要的数据为了解决这个问题,出现了Nagle算法。 6 v- v5 F) N3 \- o* e
它规定:如果包的大小满足MSS,那么可以立即发送,否则数据会被放到缓冲区,等到已经发送的包被确认了之后才能继续发送通过这样的规定,可以降低网络里小包的数量,从而提升网络性能keepalive_timeout。 5 Z# \ X; k/ k& J! L
定义长连接的超时时间,建议30s,太短或者太长都不一定合适,当然,最好是根据业务自身的情况来动态地调整该参数keepalive_requests定义当客户端和服务端处于长连接的情况下,每个客户端最多可以请求多少次,可以设置很大,比如50000.。
% j' K# Y0 K: c8 v reset_timeout_connection on设置为on的话,当客户端不再向服务端发送请求时,允许服务端关闭该连接client_body_timeout客户端如果在该指定时间内没有加载完body数据,则断开连接,单位是秒,默认60,可以设置为10。
" L7 r _; ?9 E3 H send_timeout这个超时时间是发送响应的超时时间,即Nginx服务器向客户端发送了数据包,但客户端一直没有去接收这个数据包如果某个连接超过send_timeout定义的超时时间,那么Nginx将会关闭这个连接。 : N ^% e+ L4 u
单位是秒,可以设置为3压缩对于纯文本的内容,Nginx是可以使用gzip压缩的使用压缩技术可以减少对带宽的消耗由ngx_http_gzip_module模块支持配置如下:gzip on; //开启gzip功能; o c4 e% u5 r$ t9 t4 n! G( M+ s
gzip_min_length 1024; //设置请求资源超过该数值才进行压缩,单位字节
" N9 f. s D+ W* U0 M" j& W gzip_buffers 16 8k; //设置压缩使用的buffer大小,第一个数字为数量,第二个为每个buffer的大小( ]; A0 l4 l6 x: W, R3 b
gzip_comp_level 6; //设置压缩级别,范围1-9,9压缩级别最高,也最耗费CPU资源
5 B z; ~$ C+ i! B6 a gzip_types text/plain application/x-javascript text/css application/xml image/jpeg image/gif image/png; //指定哪些类型的文件需要压缩6 p3 C8 s* s& [7 d) \8 }7 ^
gzip_disable "MSIE 6\."; //IE6浏览器不启用压缩。
; H+ [& _! X0 j; ?/ ~9 a" n 测试:curl -I -H "Accept-Encoding: gzip, deflate" http://www.xxxxx.com/1.css日志· 错误日志级别调高,比如crit级别,尽量少记录无关紧要的日志。
+ T, O8 k$ g$ f! Z6 M · 对于访问日志,如果不要求记录日志,可以关闭,· 静态资源的访问日志关闭静态文件过期对于静态文件,需要设置一个过期时间,这样可以让这些资源缓存到客户端浏览器,在缓存未失效前,客户端不再向服务期请求相同的资源,从而节省带宽和资源消耗。 2 t; ?. `3 @& R3 }& T; ?; @( r2 i
配置示例如下:location~*^.+\.(gif|jpg|png|css|js)${expires1d;//1d表示1天,也可以用24h表示一天, n% B/ b/ F0 m ^9 c( Y$ |
}我这儿整理了比较全面的JAVA相关的面试资料,需要领取面试资料的同学,请加群:473984645  F$ n. W8 ]) _2 `! M* r9 E 获取更多学习资料,可以加群:473984645或扫描下方二维码  ' ~6 a7 o* s% n# M, F
& f/ t% e9 F6 |5 k* d2 i7 F
q4 u- W- I+ z1 k( E; y0 h* ]
& ^. g# t3 R8 P( p4 e5 D
4 S6 ?3 @! g- `+ _7 } | 


