|
0 g: q" K, r/ p4 Y$ S! g
原标题:专栏特辑 | 开发安全铁三角纵横谈(十九)大结局 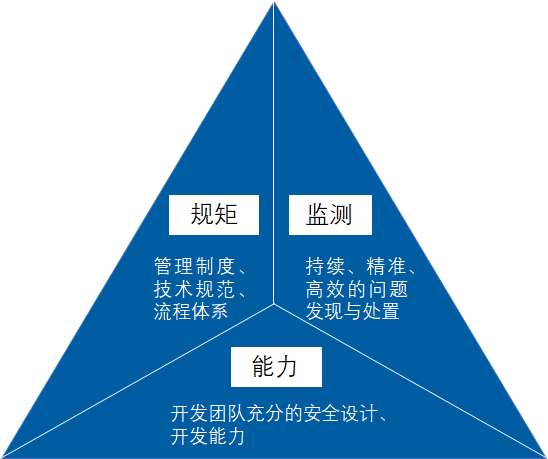 7 L; n9 h: _; t8 ? 开发安全铁三角为了能更好地理解今天所讲,请大家先回顾一下之前“开发安全铁三角纵横谈”内容RASP运行时应用自我保护(Runtime application self-protection,RASP),这个关键技术和IAST是一样的,也是通过插桩技术,持续地从内部监控你应用中的代码和数据流。
- g5 _4 c8 B6 Z& @. U IAST是发现应用中存在的漏洞,RASP是发现应用运行时发生的攻击,在发现攻击后,通过中断后续程序运行,来保护应用例如:黑客发起一次SQL注入攻击,通过在某个参数中,嵌入攻击字符实现对数据库的攻击RASP在应用中监控数据流入,发现其并没有做安全的处置,该数据参与SQL命令的拼接,在SQL命令发往数据库执行时,RASP判断其是SQL注入攻击,停止往数据库发送SQL命令,保护应用遭受损失。
4 O6 T1 o# `* k8 C 这就是RASP完整发挥作用的过程实际产品中,RASP可以配置为监控模式和防护模式:监控模式就是发现后,并不停止应用的运行,只是进行攻击告警;防护模式则停止应用运行,起到防护作用事实上,先有RASP后有IAST。
/ I% \$ o( H- b( h. {; P$ w 就是把RASP的监控模式发展成为以发现漏洞为主要目的检测形式,就形成IASTRASP侵入性更强,它注入代码,干预程序的执行从开发团队角度思考,他们会认为这将失去对程序和代码的控制因此,不是从开发团队自己去发起的RASP,通常都会遭到开发团队的抵制,导致运行效果不佳。
$ v% n; l- c5 f* U3 b0 i& x 其他工具理论上,所有的渗透测试工具(如系统漏洞扫描、sqlmap等)都可以开发上线时的安全检测工具,但对于安全团队来说,还是更愿意把重点放在上线前检测的工具叫开发安全检测工具,因此本文就不把这些工具列入范围。 2 |2 v& \4 F2 ?0 Q% U L, t
汇总一下:  + f, f7 P- [( v 至此,安全监测部分就讲完了后记《开发安全铁三角丛横谈》陆陆续续、唠唠叨叨了三个月,把我在开发安全方面的一些实践体会给大家整体介绍一下,但也不是很体系,毕竟是实践科学感谢各位读者的陪伴,希望大家成为开发安全领域的专家,谢谢各位!!。
+ e, M. {4 h2 a 返回搜狐,查看更多责任编辑: + _6 w' a4 Y, J5 Y# Z
( B/ v; u$ [) P4 d% V
/ ~3 J6 L! K. F: {: M+ q: u
- O) n3 s) i$ _) o I( B# l z. M
# Q2 h, S* g9 ?6 J' b8 ` | 


 7 L; n9 h: _; t8 ?

