|
4 b2 L: N0 N1 n/ s 前言最近我在整理安全漏洞相关问题,准备在公司做一次分享恰好,这段时间团队发现了一个sql注入漏洞:在一个公共的分页功能中,排序字段作为入参,前端页面可以自定义在分页sql的mybatismapper.xml。 $ Z+ ?% F% J7 W) b
中,order by字段后面使用$符号动态接收计算后的排序参数,这样可以实现动态排序的功能但是,如果入参传入:id; select 1 --
& ?, u0 T/ z0 k- e* q, b 最终执行的sql会变成:select * from user order by id; select 1 -- limit 1,20% b1 N; I- V( \3 d9 G4 {
。 8 u, C' b. @* Y8 f- J% p' r
--会把后面的limit语句注释掉,导致分页条件失效,返回了所有数据攻击者可以通过这个漏洞一次性获取所有数据动态排序这个功能原本的想法是好的,但是却有sql注入的风险值得庆幸的是,这次我们及时发现了问题,并且及时解决了,没有造成什么损失。 6 u& c) S) f* p: L! I
但是,几年前在老东家的时候,就没那么幸运了一次sql注入直接把我们支付服务搞挂了1. 还原事故现场有一天运营小姐姐跑过来跟我说,有很多用户支付不了这个支付服务是一个老系统,转手了3个人了,一直很稳定没有出过啥问题。 : T6 ~% b! a3 ]& b- z' a
我二话不说开始定位问题了,先看服务器日志,发现了很多报数据库连接过多的异常因为支付功能太重要了,当时为了保证支付功能快速恢复,先找运维把支付服务2个节点重启了5分钟后暂时恢复了正常我再继续定位原因,据我当时的经验判断一般出现数据库连接过多,可能是因为。
6 M/ e; }9 r5 w1 w) H5 t$ F 连接忘了关闭导致但是仔细排查代码没有发现问题,我们当时用的数据库连接池,它会自动回收空闲连接的,排除了这种可能过了会儿,又有一个节点出现了数据库连接过多的问题但此时,还没查到原因,逼于无奈,只能让运维再重启服务,不过这次把数据库。
3 ]4 S$ }, R: p$ ] 最大连接数调大了,默认是100,我们当时设置的500,后面调成了1000(其实现在大部分公司会将这个参数设置成1000)使用命令:setGLOBAL max_connections=500;
+ c/ {6 f& f* X; d) u& B 能及时生效,不需要重启mysql服务。 $ Q6 _5 C6 H% o6 O( O' E
这次给我争取了更多的时间,找dba帮忙一起排查原因。使用show processlist;命令查看当前线程执行情况: 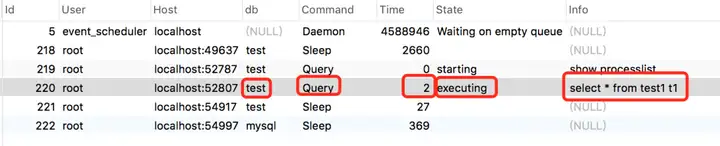 , t- P, O" Z, @' p 还可以查看当前的连接状态帮助识别出有问题的查询语句(需要特别说明的是上图只是我给的一个例子,线上真实的结果不是这样的)id 线程idUser 执行sql的账号Host 执行sql的数据库的ip和端号db 数据库名称 3 E0 \+ {( s4 J" ?! K K8 v
Command 执行命令,包括:Daemon、Query、Sleep等Time 执行sql所消耗的时间State 执行状态info 执行信息,里面可能包含sql信息果然,发现了一条不寻常的查询sql,执行了差不多1个小时还没有执行完。 & R T& I& S+ z/ S- r
dba把那条sql复制出来,发给我了然后kill -9 杀掉了那条执行耗时非常长的sql线程后面,数据库连接过多的问题就没再出现了我拿到那条sql仔细分析了一下,发现一条订单查询语句被攻击者注入了很长的一段sql,肯定是高手写的,有些语法我都没见过。
4 `# m3 l5 k4 h: y5 w R 但可以确认无误,被人sql注入了通过那条sql中的信息,我很快找到了相关代码,查询数据时入参竟然用的Statment,而非PrepareStatement预编译机制知道原因就好处理了,将查询数据的地方改成。 8 e8 O7 m! g! u( g6 U; @
preparestatement预编译机制后问题得以最终解决2.为什么会导致数据库连接过多?我相信很多同学看到这里,都会有一个疑问:sql注入为何会导致数据库连接过多?我下面用一张图,给大家解释一下: 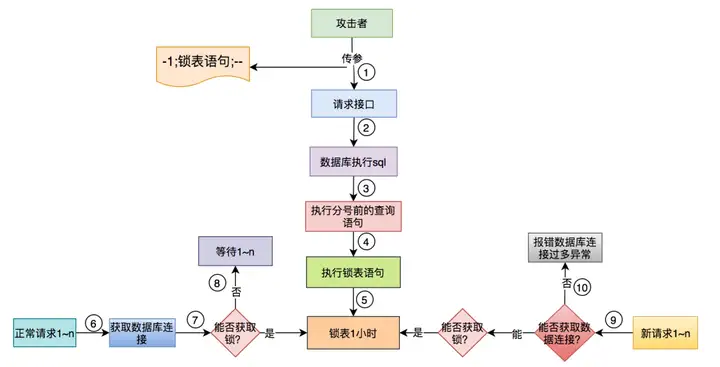 / B3 s7 \1 @' a6 U 攻击者sql注入了类似这样的参数:-1;锁表语句--其中;前面的查询语句先执行了由于--后面的语句会被注释,接下来只会执行锁表语句,把表锁住正常业务请求从数据库连接池成功获取连接后,需要操作表的时候,尝试获取表锁,但一直获取不到,直到超时。
! h# N' `& C# k 注意,这里可能会累计大量的数据库连接被占用,没有及时归还数据库连接池不够用,没有空闲连接新的业务请求从数据库连接池获取不到连接,报数据库连接过多异常sql注入导致数据库连接过多问题,最根本的原因是长时间锁表。 1 o9 L3 R6 E$ F7 R; P
3.预编译为什么能防sql注入?preparestatement预编译机制会在sql语句执行前,对其进行语法分析、编译和优化,其中参数位置使用占位符?代替了当真正运行时,传过来的参数会被看作是一个纯文本,不会重新编译,不会被当做sql指令。
g0 e, O9 @& O% I @* H: { 这样,即使入参传入sql注入指令如:id; select 1 --: V0 R% c- `3 i+ ~; s: P5 M
最终执行的sql会变成:select * from user order by id; select 1 -- limit 1,20$ G% b6 W$ _9 F" J5 } z: e
. l* \8 Z t/ Z; G 这样就不会出现sql注入问题了4.预编译就一定安全?不知道你在查询数据时有没有用过like语句,比如:查询名字中带有“苏”字的用户,就可能会用类似这样的语句查询:select * from user where name like %苏%;
- C, M; Y* ?9 A 。
o% x! t: |2 g" u9 r: l- E( v R 正常情况下是没有问题的但有些场景下要求传入的条件是必填的,比如:name是必填的,如果注入了:%,最后执行的sql会变成这样的:select * from user where name like %%%;
8 V5 Q& F7 @+ L1 S6 Q) g; Y 。 * l" h4 z3 p# V! [! F) T, L
这种情况预编译机制是正常通过的,但sql的执行结果不会返回包含%的用户,而是返回了所有用户name字段必填变得没啥用了,攻击者同样可以获取用户表所有数据为什么会出现这个问题呢?%在mysql中是关键字,如果使用。 * r$ Z% y, k$ [# K! u" v8 R9 F
like %%%,该like条件会失效如何解决呢?需要对%进行转义:\%转义后的sql变成:select * from user where name like %\%%;
& l @, L& {3 d) J" Y7 C, {& J 只会返回包含%的用户5.有些特殊的场景怎么办?
6 S' F( @' Y+ g/ p$ B. K9 A. q8 J3 q 在java中如果使用mybatis作为持久化框架,在mapper.xml文件中,如果入参使用#传值,会使用预编译机制一般我们是这样用的:
8 V9 |$ A% ^* K- [( d: J select * fromuser ]7 K/ }9 }/ k2 e8 d# K' v
- I( C( ]. ~: Z% p/ l# |
name = #{name}& Z5 f+ Y$ E" k) H! \) Y; T
2 [' x- ^" ]6 d" n& \
. y. C; Z5 R4 @; |) N
。
! R6 ~: |# i1 J( j* k0 [# f& y* c 绝大多数情况下,鼓励大家使用#这种方式传参,更安全,效率更高但是有时有些特殊情况,比如:0 D, X6 W9 Z$ Y0 |. {
order by ${sortString}* B0 f/ @6 }/ N, e
# `4 Z) x* j7 ^+ y' Q
sortString字段的内容是一个方法中动态计算出来的,这种情况是没法用。
& H$ g) b0 l& I7 r( m2 ?' F, g( b #,代替$的,这样程序会报错使用$的情况就有sql注入的风险那么这种情况该怎办呢?自己写个util工具过滤掉所有的注入关键字,动态计算时调用该工具如果数据源用的阿里的druid的话,可以开启filter中的wall(防火墙),它包含了防止sql注入的功能。 4 J5 r. U4 S" ], s
但是有个问题,就是它默认不允许多语句同时操作,对批量更新操作也会拦截,这就需要我们自定义filter了6.表信息是如何泄露的?有些细心的同学,可能会提出一个问题:在上面锁表的例子中,攻击者是如何拿到表信息的?
( |& p% Q. L2 n( w2 W1 T! M4 g 方法1:盲猜就是攻击者根据常识猜测可能存在的表名称假设我们有这样的查询条件:select * from t_order where id = ${id};
5 P% H9 @' O7 l) s9 `2 Z3 k0 ], X 传入参数:-1;select * from user。 " `: W1 [+ @% A
最终执行sql变成:select * from t_order where id = -1; select * from user;. Z& x' A: a. k( p
如果该sql有数据返回,说明user表存在,被猜中了建议表名不要起得过于简单,可以带上适当的前缀,比如:t_user。 1 O) }3 \1 u+ _7 @ a" H
这样可以增加盲猜的难度方法2:通过系统表其实mysql有些系统表,可以查到我们自定义的数据库和表的信息假设我们还是以这条sql为例:select code,name from t_order where id = ${id};
0 V. G, Q+ A4 U6 e7 t$ Q- L 。 * z; t3 U: n5 p& Z/ b5 ~: Z/ d9 [
第一步,获取数据库和账号名传参为:-1 union select database(),user()#最终执行sql变成:select code,name from t_order where id = -1 union select database(),user()#0 d: o+ V2 x3 z! T f
。
. t4 B+ _7 I* {( C4 y8 {& P( L* u 会返回当前 数据库名称:sue 和 账号名称:root@localhost。 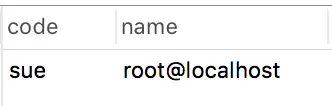 / p) t2 S8 n4 R$ R& g5 u 第二步,获取表名传参改成:-1 union select table_name,table_schema from information_schema.tables where table_schema=sue#。 ; K( I: k+ K% n* `; \! d
最终执行sql变成:select code,name from t_order where id = -1 union select table_name,table_schema from information_schema.tables where table_schema=sue#: Q) h7 @) G" R8 B/ b, }' g
# Z K5 b0 B+ {, ~/ x 会返回数据库sue下面所有表名。  . s( z' q/ u( S( o! J6 y 建议在生成环境程序访问的数据库账号,要跟管理员账号分开,一定要控制权限,不能访问系统表7.sql注入到底有哪些危害?1. 核心数据泄露大部分攻击者的目的是为了赚钱,说白了就是获取到有价值的信息拿出去卖钱,比如:用户账号、密码、手机号、身份证信息、银行卡号、地址等敏感信息。 + Z# x( }2 I2 q; F
他们可以注入类似这样的语句:-1; select * from user; --. b" u4 L% _7 P1 }: q3 W
就能轻松把用户表中所有信息都获取到所以,建议大家对这些敏感信息加密存储,可以使用AES对称加密2. 删库跑路也不乏有些攻击者不按常理出牌,sql注入后直接把系统的表或者数据库都删了。
& p. Z/ ~3 X P) E- e) j* Y# s8 A 他们可以注入类似这样的语句:-1; delete from user; --
; Q- ?7 ?) c6 M! O% l 以上语句会删掉user表中所有数据-1; drop database test; --
1 L/ V, K. G6 w# o8 e 以上语句会把整个test数据库所有内容都删掉。 ( |( n, t5 B O$ c- ]0 \( @
正常情况下,我们需要控制线上账号的权限,只允许DML(data manipulation language)数据操纵语言语句,包括:select、update、insert、delete等不允许DDL(data definition language)数据库定义语言语句,包含:create、alter、drop等。
. j4 g% R% Q+ [) f7 _& u 也不允许DCL(Data Control Language)数据库控制语言语句,包含:grant,deny,revoke等DDL和DCL语句只有dba的管理员账号才能操作顺便提一句:如果被删表或删库了,其实还有补救措施,就是从备份文件中恢复,可能只会丢失少量实时的数据,所以一定有备份机制。
$ M0 |, o. j5 _0 s/ r 3. 把系统搞挂有些攻击者甚至可以直接把我们的服务搞挂了,在老东家的时候就是这种情况他们可以注入类似这样的语句:-1;锁表语句;--
& k8 m' \$ ]; w& k" a5 k 把表长时间锁住后,可能会导致数据库连接耗尽这时,我们需要对数据库线程做监控,如果某条sql执行时间太长,要邮件预警。 4 H0 F0 v! ]- V2 b! C4 e' q
此外,合理设置数据库连接的超时时间,也能稍微缓解一下这类问题从上面三个方面,能看出sql注入问题的危害真的挺大的,我们一定要避免该类问题的发生,不要存着侥幸的心理如果遇到一些不按常理出票的攻击者,一旦被攻击了,你可能会损失惨重。
: t6 y( o! d# W! b6 n3 d4 M: i 8. 如何防止sql注入?1. 使用预编译机制尽量用预编译机制,少用字符串拼接的方式传参,它是sql注入问题的根源2. 要对特殊字符转义有些特殊字符,比如:%作为like语句中的参数时,要对其进行转义处理。
( ~' j' D' N1 Q% C% B 3. 要捕获异常需要对所有的异常情况进行捕获,切记接口直接返回异常信息,因为有些异常信息中包含了sql信息,包括:库名,表名,字段名等攻击者拿着这些信息,就能通过sql注入随心所欲的攻击你的数据库了目前比较主流的做法是,有个专门的网关服务,它统一暴露对外接口。
/ z5 _ i- r( Z( b 用户请求接口时先经过它,再由它将请求转发给业务服务这样做的好处是:能统一封装返回数据的返回体,并且如果出现异常,能返回统一的异常信息,隐藏敏感信息此外还能做限流和权限控制4. 使用代码检测工具使用sqlMap等代码检测工具,它能检测sql注入漏洞。 1 U2 H/ v8 u9 T
5. 要有监控需要对数据库sql的执行情况进行监控,有异常情况,及时邮件或短信提醒6. 数据库账号需控制权限对生产环境的数据库建立单独的账号,只分配DML相关权限,且不能访问系统表切勿在程序中直接使用管理员账号。
+ s# d( r4 E" p/ l) B3 q* k9 F# e5 r6 O 7. 代码review建立代码review机制,能找出部分隐藏的问题,提升代码质量8. 使用其他手段处理对于不能使用预编译传参时,要么开启druid的filter防火墙,要么自己写代码逻辑过滤掉所有可能的注入关键字。
8 W9 e) T5 }, \ p0 _ 最后说一句(求关注,别白嫖我)如果这篇文章对您有所帮助,或者有所启发的话,帮忙关注一下,您的支持是我坚持写作最大的动力。传统美德不能丢,记得点个赞同喔
( X5 b Z" X1 j. ?0 `0 ]0 _- f% t0 I( ~. i5 @
$ u# _- F0 n8 x% R7 r1 k" Y% T& R1 D% g3 n, v
g% t9 V' u8 ? l9 w. P4 M$ K& E
| 


