|
& H6 x3 N! j# ^/ B) H3 L7 ], K 用户打开一个输入框,可以输入任何内容,包括SQL语句。如果网站开发者,没有对用户输入的内容,进行判断和过滤,那么这些语句将被执行。攻击者可以在管理员毫不知情的情况下,对数据库服务器进行操作。 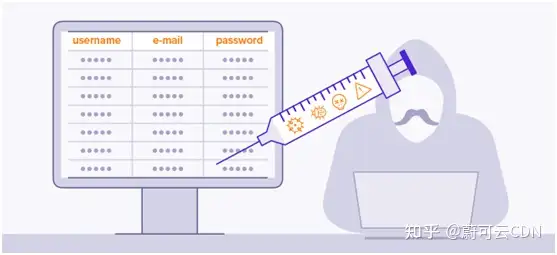 ' B3 u! B2 O. l5 g( s! u SQL注入攻击的危害许多年以前,SQL注入攻击即将消失的消息不绝于耳,但无数个事实告诉我们,SQL注入攻击还没有离我们远去近几年SQL注入事件少了很多,不是开发人员意识提高,也不是预编译的推广见成效,而是各种框架的流行和推广。
* Y$ s6 S% c) V) K5 o1 g 例如ThinkPHP框架,在处理查询的时候,根本不会让开发人员拼接语句,而是对象化查询 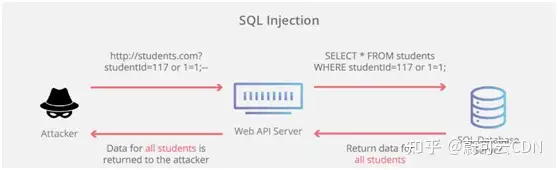 # ]2 j2 e+ B: D! G- S 在框架的加持下,SQL注入攻击事件下降了很多但是仍然有很多站点正在遭受SQL注入的威胁特别是一些老站点,攻击者可使用像HDSI、HBSI等SQL注入工具,直接对网站发动攻击这些工具使用门槛很低,攻击者很容易取得服务器的控制权。 3 A$ y9 s5 e% c- o8 d+ A0 U. X
更关键的是,各大框架的普及,虽然降低了被SQL攻击的概率,但却提高了SQL攻击的威胁。如果有人审计到框架SQL注入,将导致极大范围的SQL注入漏洞。对框架使用者,乃至整个互联网造成重大危害。 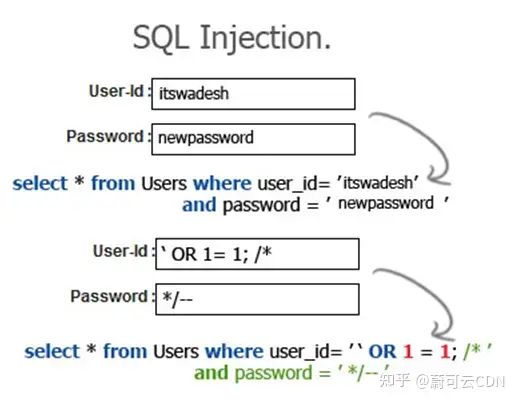 + E# _! u+ X2 H" d* c- z- X SQL注入会造成以下严重后果:1. 盗取用户数据和隐私,这些数据被打包贩卖,或用于非法目的后,轻则损害企业品牌形象,重则将面临法律法规风险2. 攻击者可对目标数据库进行“增删改查”,一旦攻击者删库,企业整个业务将陷于瘫痪,极难恢复。
# t3 i6 n8 G7 A5 y3 I 3. 植入网页木马程序,对网页进行篡改,发布一些违法犯罪信息4. 攻击者添加管理员帐号即便漏洞被修复,如果企业未及时察觉账号被添加,则攻击者可通过管理员帐号,进入网站后台防范措施有哪些?有什么防范措施,可以阻止SQL注入呢?。 $ _8 m; B6 B4 H8 E" l$ m
首当其冲,应该提升开发人员的安全意识许多针对web的攻击,都是由于开发人员安全意识薄弱造成的其次,我们可以通过各种技术手段,防御SQL注入,例如用户权限管理、参数传值、使用安全参数、漏洞扫描、多层验证、数据库信息加密等等。 : Y. H3 s$ p/ ?6 }! G8 e# d6 G: i
如果企业还可能面临其他web攻击,对这些攻击方式分别指定防范措施,显然不现实此时可使用云服务提供商的一些安全产品例如蔚可云的“web应用防火墙”它采用的是智能规则库+AI双引擎防御架构,可有效防御SQL注入等二三十余种web攻击。
9 d2 v6 w: m. A" T+ `; { 避免服务器被恶意入侵导致的损失
+ Y1 B2 G/ F% x! Q9 A* V) i+ R/ |! c: r( P: R& z
% Z4 j. B [0 v6 F
& V# d, i1 w" |( I) r, N1 E. j
: U* n% A5 o8 I3 e+ r0 e& w8 h5 \/ X |