|
' k* v- Y! P! Y( `% \: q 破壳学员罗最近挖到了一个腾讯的和一个上海交通大学的信息泄密漏洞,发现大部分都是信息泄密漏洞,所以决定给大家分享一下如何挖信息泄密漏洞。  ( E' o& d( j; k6 T5 Y 准备好学习的姿势,先来看看几张看起来很牛逼的图!  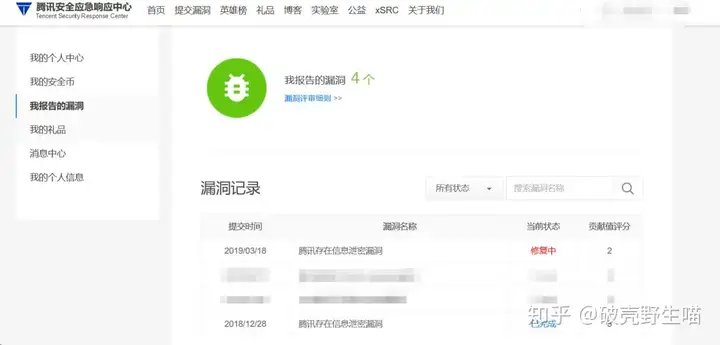 7 [2 y% a, E( X8 T- k* U+ { 这两个是在TSRC平台提交的腾讯信息泄密 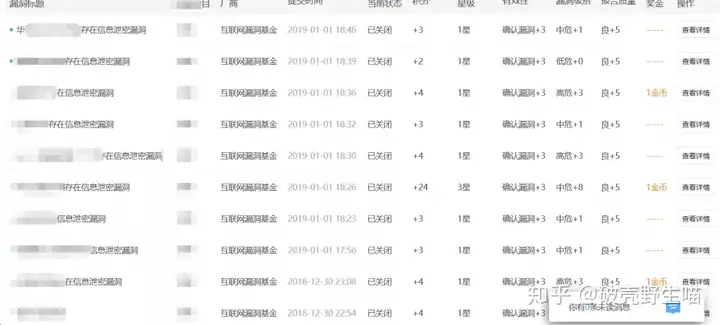 # J( i3 v% i2 w7 K# g1 u- N 这些是在漏洞盒子提交的信息泄密,一般都是GOV和教育网泄露居多 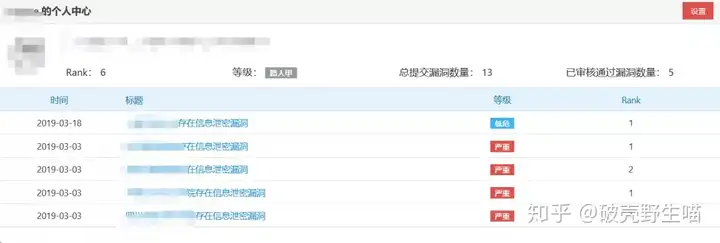 9 {) c6 p$ \0 ~! I6 W& w5 o9 a2 l 这是EduSrc的此处很多人内心OS:行行行,几张图看把你能的,你倒是快告诉我骚姿势呀!!  1 X: O5 @# r6 b 正确姿势如下1.随缘找信息泄密直接用Google hacking语法语法如下:filetype:txt 登录filetype:xls 登录filetype:doc 登录这三条是我经常用的Google hacking语法 ( o; N1 B- k$ [1 h8 V0 s
(后面的"登录"可以替换自己构造的语法,文件类型也是可以的) 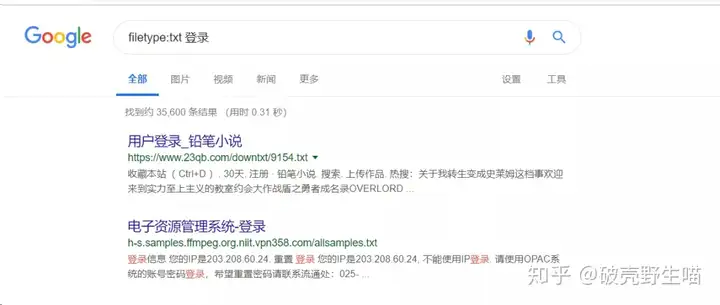 & O2 K6 Y9 k. n f) | 2.如何构造语法filetype:文件类型 文件内包含的内容3.指定站点的Google hacking语法指定站点其实也很简单,就直接在上面的语法前面加个site:http://xxx.com  , { D7 m8 {% v, x- t, h- U& B$ } site:http://baidu.com filetype:txt 登录账号上面那条语法的意思是搜索http://baidu.com这个域名(包括子域)的txt文件并且文件内容里包含了登录账号这些关键词,可以针对目标站点进行改动。
) N( O; H% K0 z9 T ——————————————————————————————————————学到姿势的别忘了点赞哟~关注公众号:破壳学院个性、有趣、好玩,魔鬼陪伴式的白帽黑客技术在线教学平台 . P, f8 C5 j+ [0 K
& P/ Q, p- a9 T- R* A+ ~
) V h! i* m) C/ s0 n
- ~- o& N$ T' A/ I& K& d& _2 e
; ]% e" a! D5 V; }; @3 i8 ~ | 


