|
! [& C7 S$ E6 T. f8 s3 a
一、前言好久没有更新帖子了,最近一直都比较忙,这里首先祝大家元旦快乐本文主要围绕Android APP漏洞中的信息泄露漏洞展开描述,因为挖掘Android APP信息泄露漏洞的思路各有差异,所以本文只是基于Android APP中较为基础的信息泄露的漏洞实例开始讲述。 : ^, A# w3 U/ h8 {. m
本文第二节主要讲述Android中存储的基本方式本文第三节主要讲述信息泄露漏洞的分类本文第四节主要讲述漏洞的原因和具体复现二、基础知识APP 信息泄露漏洞往往和Android APP的数据存储方式有关,所以我们这里首先详细的了解Android的数据存储方式。
8 L( [, @9 O" s# \0 L' u) o- |$ A 我们知道Android中数据存储的方式共有五种,分别为:文件存储、SharedPreferences、SQLite数据库存储、ContentProvider、网络存储1.文件存储 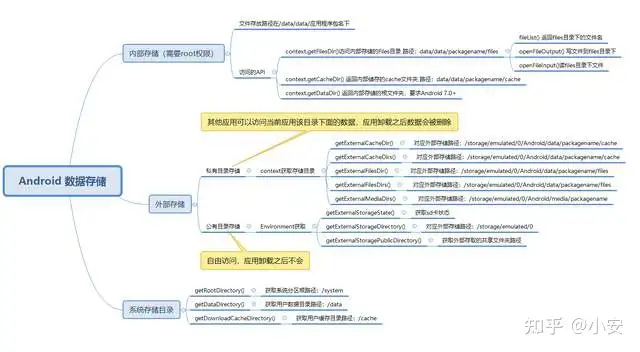 . C7 m1 P8 A! q 下面我们将结合上面的思维导图依次讲解(1)内部存储内部存储一般存储一些应用的数据,如apk、shareprefence、database数据、webview缓存和图片缓存等等,内部存储一般存储在/data/下面,这些都需要用户获得root权限后才能访问到 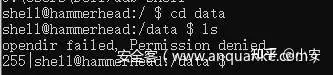 1 v$ l: a( D, \' W% ^. S8 R 我们以root权限的模式进入: 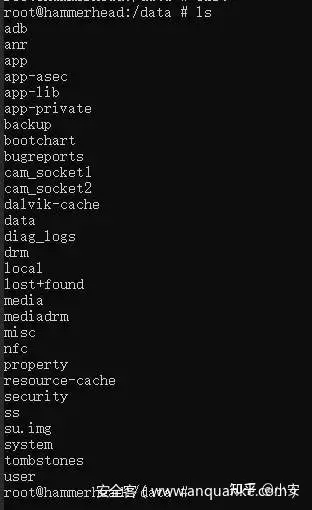 0 N1 X9 a. `: c, h3 N2 V: B3 q 下面我们介绍常见的一些内部存储目录:/data/app/ 存储着我们手机上安装的apk文件
5 L" l: J/ g+ q; C) V7 W3 }: F& | /data/data/包名/share_prefs 存储对应的应用程序中的shareprefence存储文件% P3 d% w7 C/ T9 |
/data/data/包名/cache 存储对应的应用程序中的cache缓存文件
) d2 T/ r" o2 s$ O /data/data/包名/databases 存储对应的应用程序中的数据库文件' w5 Y) P/ `' P" m3 z; |. n' |& \
/data/data/包名/files 存储对应的应用程序中的资源文件
2 m2 a$ k& H* g+ b. d7 H 内部存储的特点:内部存储的文件和目录只能被我们的app自己所访问,别的app不能访问/ J' ^7 ~2 y& S2 B( d' T4 X4 Q8 ~
内部存储中的私有目录,当用户卸载app之后,改文件目录中关于该应用的信息就会被删除
2 i4 t$ D- `6 N+ v1 _ 内部存储是可用的
' |9 `6 Q9 S# E' N 内部存储大小有限,不适合存储大量数据。 2 k3 J8 W+ k- O0 _
$ Q% w+ ?3 Z3 I1 F; R) I 只有root的手机,才能从手机文件管理器看见,否则都是隐藏着的(2)外部存储Android4.4以前,手机自身的存储就叫内部存储,插入SD卡的存储叫外部存储,然而Android 4.4以后,手机自带的存储很大,因此现在的外部存储分为两部分:SD卡和扩展卡内存。 3 W, i8 |: A6 ]9 U v( i
外部存储一般分为两类,私有目录和公有目录,私有目录里面的数据会随着应用的卸载而删除,公有目录并不会自身的外部存储目录:/storage/emulated/0/Android/data/packagename/files
: Z7 c9 a$ d% l 存储卡的存储目录:/storage/extSdCard/Android/data/packagename/files 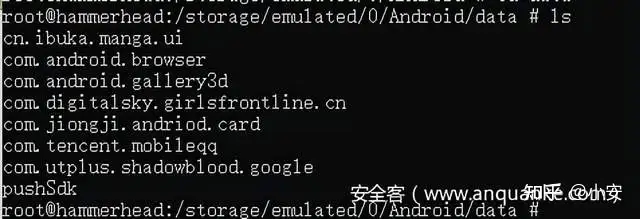 9 |: v9 D% ]8 c6 ~& @1 f1 z 外部存储的特点:公有目录任何程序都可以访问,私有目录自身可以访问
. u9 u3 W- |+ z; G1 D8 B 并不一定是可用的,因为SD卡会被挂载$ J, } v- J. }! x: w) D
外部存储中的私有目录中的数据会随着应用的卸载而删除,公有目录则不会 私有目录私有目录,在Android 4.4以上,不需要注册和用户授权SD读写的权限,就可以在应用的私有目录进行读写文件,文件不能被其他应用访问,用户删除应用时,对应的应用的私有目录也会被删除。
I8 k |8 g7 d7 F- D 私有目录地址:/storage/emulated/0/Android/data/packagename相关API:私有目录访问的API都在ContextWrapper对象上,可以直接通过Activity或Context进行调用
7 c: z9 C6 J$ C+ @' y: W getExternalCacheDir(): 访问/storage/emulated/0/Android/data/应用包名/cache目录,该目录用来存放应用的缓存文件,当我们通过应用删除缓存文件的时候,该目录下的文件会被清除
9 P0 C1 x2 y+ w k9 Y& n, Y getExternalFilesDir(): 访问/storage/emulated/0/Android/data/应用包名/files 目录,该目录用来存放应用的数据
# O9 W. V9 H: n+ s7 u/ e/ h 公共目录公共目录必须需要用户授权读写的权限,就意味需要在AndroidManifest.xml中注册用户权限
! f9 _2 j6 j% o8 }9 U( E0 Y9 H2 T, a8 r7 q) \7 \7 x
% Q. g) _9 m% S' m6 B! E1 [& f Android 6.0系统之后需要申请用户权限,并获得用户授权,才能读写文件,公共目录相对开放,我们可以访问其他APP存在公共目录下的文件,并且当APP被删除时,并不会删除应用存在公共目录下的文件相关API: ' ^/ H( Y" t1 h- A1 k
公共目录可以通过Environment对象,访问读写公共目录的文件Environment.getExternalStorageDirectory() 访问外部存储设备公共根目录
5 _0 a1 m! r& ?) | Environment.getExternalStorageState() 获得外部存储SD卡的状态
8 B9 ^. m' _5 A. F (3)系统存储目录getRootDirectory():对应获取系统分区根路径:/system
9 m' Y1 G. u( ?! L getDataDirectory():对应获取用户数据目录路径:/data( P8 Y6 k# C3 l
getDownloadCacheDirectory():对应获取用户缓存目录路径:/cache
3 O( T7 \" A0 h# C- J2 Y4 h 补充:(1)升级应用程序后的apk文件在哪?
# o- ^/ N5 E) D0 n8 }+ h) c; l2 P. b4 K 一般我们从服务器端下载的app需要放到外部存储目录下面,而不是内部存储目录,即/storage/emulated/0/Android/data/packagename下* Z% Z c0 k/ X4 y
(2)清除数据和清除缓存的区别?
$ L. U' t8 v2 U- e& X5 \. `7 [7 L5 O 清除数据清除的是保存在app中所有数据,就是上面提到的位于packagename下面的所有文件,包含内部存储(/data/data/packagename/)和外部存储(/storage/emulated/0/Android/data/packagename/),但不会影响SD卡的数据缓存是程序运行时的临时存储空间,缓存文件存放在getCacheDir()或者 getExternalCacheDir()路径下 ' i+ K% |/ N5 J% l
(4)文件存储的读写方式写入文件:public void save(){2 ?' J$ k' S& l! Q7 W! S5 _) W
String data = "Data to save";5 D8 Q2 y- S0 b; C$ n& w% k
FileOutputStream out = null;
2 k, L# I& @5 }: B' y ButteredWriter writer = null;' i, Z2 P; E' u9 e+ I: R* \- C$ ]
try{
) G9 j" C8 x+ B" W: O out = openFileOutput("data",Context.MODE_PRIVATE); //MODE_PRIVATE(默认):覆盖、MODE_APPEND:追加7 k B" J. s5 r$ J
writer = new ButteredWriter(new OutputSreamWriter(out));, ^6 M: v' X/ R, z# q! n! C
writer.write(data);. i% |# c9 p2 l. P: y5 N
}catch(IOException e){; f0 ]0 Y9 @6 ?4 _1 U/ V( [6 g' ] ?
e.printStackTrace();
( w- N- T& n: o# D0 G! K3 y }finally{
. H# h8 d- Z6 y5 H0 o. Q try{
2 r- k9 ^* A9 e9 |. ?: P if(writer!=null){
( y4 V7 c9 X2 v writer.close();: @, j3 g; ?2 u- N0 r$ [
}1 @% _+ j g4 J: w7 @/ {: Y- I% Q
}catch(IOException e){
3 L3 x& r# K Q- {6 g0 b3 `& q e.printStackTrace();
+ H( F9 k; c( y2 g7 e; r/ v }$ \* [6 i) V8 k/ E9 d
} , {% e/ p6 \2 O" D1 U$ {
读取文件:public String load(){3 {+ A) @7 z7 W: i& R6 q
FileInputStream in = null;
! b4 n7 l A. i ButteredReader reader = null;* L$ n! @8 \0 Q% ?" H# `
StringBuilder builder = new StringBuilder();) r9 {& ?2 C) ~& f; \, K
try{
. @1 [1 \ e! g) |* T) f in = openFileInput("data");0 n" ^) m5 Y7 F2 M! a0 q8 n$ _: S
reader = new ButteredReader(new InputStreamReader(in));
+ {1 h) e% A# Z& d9 c9 Y7 C String line= "";
, J) X+ L/ D9 ]* [* S# U while((line = reader.readline()) != null){% T) y; G6 j8 b* P4 B
builder.append();
% h( g: |3 z2 Y }9 K$ @8 K1 f5 r5 ^4 g% K
}catch(IOException e){" E. r4 y# P- n6 N
e.printStackTrace();
6 y5 Z* z' k: r0 v2 Y* v: X }finally{
5 e' X4 d0 ?! X% M4 q8 x5 u if(reader != null){
- ~0 b! N; I1 { try{
# U( u: F, P: U, m8 H/ { reader.close();8 R$ H/ X! i+ Q9 }1 }! b* L
}catch(IOException e){- k0 P" V. W5 U2 U B
e.printStackTrace();
) l: {6 I/ h F C8 d3 T. d" F }
) m. `# I+ S' b7 d# O7 n3 a9 ]2 | }
! u. D: f3 _ ~$ d; w }# R. i- C( H' t% Y) A) i
}
& n" ~6 W7 R+ j5 X 2.SharedPreferencesSharedPreference是Android平台上一个轻量级的存储类,主要是保存一些常用的配置比如窗口状态,是使用键值对的方式来存储数据,这样就可以支持多种不同的数据类型存储,进行数据持久化就会比文件方便很多 $ S* q6 {8 `* Q6 k5 \' T
默认存储路径:/data/data/packageName/shared_prefs获取SharedPreferences对象的方法Context的getSharedPreferences()方法,参数一是文件名,参数二是操作模式
5 v7 p& e$ y9 I" X. j0 p3 N Activity的getPreferences()方法,参数为操作模式,使用当前应用程序包名为文件名) @+ O+ q1 g; ^5 F9 k7 a- M
PreferenceManager的getDefaultSharedPreferences()静态方法,接收Context参数,使用当前应用程序包名为文件名 % Y# Q8 n5 o j
(1)SharedPreferences数据的存取SharedPreference的存储:(1)根据Context获取SharedPreferences对象/ I1 ]$ z& l7 g- _
(2)利用edit()方法获取Editor对象
7 p# Q# _5 _2 `5 u8 D* ?- i (3)ditor对象存储key-value键值对数据
& P- j2 A! v/ k (4)apply()提交数据3 o* d' d l0 ~' r+ E& V" C
public class MainActivity extends Activity {
" {' n% C: b/ e @Override
2 Y8 _4 x' h! i# G6 M public void onCreate(Bundle savedInstanceState) {/ g1 {- B1 x/ O+ z/ o+ O
super.onCreate(savedInstanceState);
, j( b1 S9 o- H setContentView(R.layout.main);5 w( F) A( ?/ o) {" F& W7 |6 d
C! N( `9 A* A
//获取SharedPreferences对象+ N0 @0 A; c0 B! U
Context ctx = MainActivity.this;
4 N, N! p( N1 l, f$ F' w5 \/ W SharedPreferences sp = ctx.getSharedPreferences("SP", MODE_PRIVATE); //MODE_PRIVATE(默认):只有当前的应用程序才能对文件进行读写、MODE_MULTI_PROCESS:用于多个进程对同一个SharedPreferences进行读写' C, {) F$ z6 d: g0 c1 G3 J2 u7 G
//存入数据
& }2 J+ J" m5 e! ? Editor editor = sp.edit();, Z& [- W" d# h8 z7 n
editor.putString("name", "Tom");5 V" P- W6 K4 p
editor.putInt("age", 28);
9 I: j2 W# S" v9 S- h editor.putBoolean("married", true);! M6 V3 Q- V0 {
editor.apply();! X3 T5 e" k0 Q! ~
; s: C/ ?" r+ f //返回STRING_KEY的值0 b! x% g1 s7 K; u% @) t" G
Log.d("SP", sp.getString("name", "none"));+ |0 W8 j M& L9 Q7 @7 o
//如果NOT_EXIST不存在,则返回值为"none"
; f4 ]5 ^9 x! c$ L0 T; D" y; l Log.d("SP", sp.getString("NOT_EXIST", "none"));
; y1 w `0 { a) O4 S }/ H7 b3 ^1 N. P5 U x
7 m/ E" n7 Z/ j. h } ~. v a5 ?, G/ b) s
SharedPreference数据的读取:SharedPreferences pref = getSharedPreferences("data",MODE_PRIVATE);
4 W7 t9 L [, z String name = pref.getString("name");
l3 n) k, I% g3 ?/ }! K int age = pref.getInt("age");
7 f+ t ^5 e3 w" y boolean isMarried = pref.getBoolean("isMarried"); 2 ~8 Q4 ~5 Z, G' t; m# _/ X/ V
3. SQLite数据库存储SharedPreferences对象与SQLite数据库相比,免去了创建数据库、创建表、写SQL语句等操作,但是其只能存储boolean,int,float,long和String五种简单的数据类型,而且SharedPreferences是以明文的形式存储密钥信息,往往存在一定的安全隐患。
1 s" ~8 d, ?1 x5 D# {8 } 为此Android还提供了一个轻量级的数据库SQLite数据库,SQLite是轻量级嵌入式数据库引擎,它支持 SQL 语言,并且只利用很少的内存就有很好的性能默认存储路径:/data/data/packagename/databases
4 f1 B( w( ]; O1 h (1)数据库的创建Android 提供了SQLiteOpenHelper类帮助创建和升级数据库,SQLiteOpenHelper子类至少需要实现三个方法:1.构造函数,调用父类SQLiteOpenHelper的构造函数。 : n r# q& q+ }- W+ Z2 u
需要四个参数(上下文环境、数据库名称、查询数据的游标Cursor(通常为null)、当前数据库的版本号)
# z# I0 R! Y/ n' H% K 2.onCreate()方法,它需要一个 SQLiteDatabase 对象作为参数,根据需要对这个对象填充表和初始化数据0 Z* n4 {2 L$ S! r8 z
3.onUpgrage() 方法,它需要三个参数,一个 SQLiteDatabase 对象,一个旧的版本号和一个新的版本号,这样就可以方便的实现数据库的升级。
; ^8 O: u+ ^) T. ^# r) F 继承 SQLiteOpenHelper 创建数据库public class MyDatabaseHelper extends SQLiteOpenHelper {3 W8 }) [# ]' k1 P3 D8 `
//1.构造方法4 k; {9 b) h( I* R( h# h/ ]' V
MyDatabaseHelper(Context context, String name, CursorFactory cursorFactory, int version)
1 `" X. T) }2 H0 M+ t8 |- X! Y {, J! F; {$ Q8 k2 ]+ F v( c
super(context, name, cursorFactory, version);
+ E2 Z8 { h0 i/ t' I }( H% _' O% r8 a' g2 Z+ [! G. k
& v- d$ u! x U/ ^8 Z @Override( U9 r# }9 d x6 v6 o- ]
public void onCreate(SQLiteDatabase db) {& |- C7 j( G8 e. {2 S3 h; V3 k/ U, W
// TODO 创建数据库后,对数据库的操作' @% q' j. l# r2 ?% r1 m# ]
}
" K* [' o' ^9 _& I, d0 m8 n
9 A; k; a M) p2 ]: c' i0 A/ ?! N" T @Override. R y7 K+ x- L
public void onUpgrade(SQLiteDatabase db, int oldVersion, int newVersion) {
7 C0 I9 Q Q8 k T$ _) m1 }4 v // TODO 升级数据库版本! d) [* S, c z( j9 p/ R. L" A7 p
}
, W6 Z% g5 [+ v" l0 {2 I% [4 A: P$ Z& q1 u% Y: y F# s
@Override0 D: e' I, i3 g9 D& L: j
public void onOpen(SQLiteDatabase db) {
4 B. e3 s# T$ z% G super.onOpen(db);; w7 H% f) ]2 n5 `
// TODO 每次成功打开数据库后首先被执行, w! d8 |7 w9 P% a9 l& t
}
/ _& j- p# e9 h5 E. P2 _ }
; G( s! v" l+ H# g9 P, E3 e (2)数据库的更新public class MyDatabaseHelper extends SQLiteOpenHelper{' A) K; g/ L6 e( J5 @
......+ q7 ]! N C8 A k& v5 u, |/ u
//当打开数据库时传入的版本号与当前的版本号不同时会调用该方法& Q3 T% b% s) V5 ~9 u9 N
@Override
* C6 ~8 B$ Z6 g9 C+ j public void onUpgrade(SQLiteDatabase db, int oldVersion, int newVersion) {
% L. i& r% x2 k4 `! i db.execSQL("drop table if exists Book");/ W6 n) a7 ?9 Y
onCreate(db):
* G6 o) M7 L3 o# y# E6 x& U3 J }
% o. z+ ]$ i, a/ b' G+ h8 [4 J }
/ R: d2 Q- f0 \$ S( T/ M N 只要我们在MainActivity中将version改为大于原来版本号,就可以让onUpgrade()方法得到执行MyDatabaseHelper helper = new MyDatabaseHelper(this,"BookStore.db",null,2);
7 B6 w/ R$ k' J b* t# ? helper.getWritableDatabase();
- s4 \ S. @4 F9 P9 L (3)数据库的基本操作添加数据:SQLiteDatabase db = helper.getWritableDatabase();) s0 Z' E1 W, N
ContentValues values = new ContentValues();8 x3 \0 B) Q0 | u# Y
values.put("name","The Book Name");1 T, J% d: Q0 `7 x; z
values.put("author","chen");
+ ^7 F% {. ^/ ~ values.put("pages",100);
5 V+ j- \9 j/ R; Z values.put("price",200);
; h1 h6 C( m) U: Z9 L: |0 f# z db.insert("Book",null,values);//参数一 表名 参数二 未指定添加数据的情况下为NULL 参数三 ContentValues对象 + P" k' m) Q' h; H
更新数据:SQLiteDatabase db = helper.getWritableDatabase();
9 k F+ R3 U! Y5 h5 k ContentValues values = new ContentValues();$ I; E; l' M! g0 X
values.put("price",120);$ I8 ~; \: p# q
db.update("Book",values,"name= ?",new String[]{"The Book Name"}); //参数一 表名 参数二 ContentValues对象 参数三、四是去约束更新某一行或某几行的数据,不指定默认更新所有 5 e8 D S, Y1 l
删除数据:SQLiteDatabase db = helper.getWritableDatabase();2 V# i9 _9 J4 C9 d, d- E
db.delete("Book","pages> ?",new String[]{"100"}); //参数一是表名,参数二、三是去约束删除某一行或某几行的数据,不指定默认删除所有
! }& m$ L. d2 T, W8 P 查询数据:SQLiteDatabase db = helper.getWritableDatabase();
( [; C( R8 e2 |8 X //query()方法,参数一是表名,参数二是指定查询哪几列,默认全部,参数三、四是去约束查询某一行或某几行的数据,不指定默认查询所有,参数五是用于指定需要去group by的列,参数六是对group by的数据进一步的过滤,参数七是查询结果的排序方式# F; |: k- |7 e2 Y" [
Cursor cursor = db.query("Book",null,null,null,null,null,null);% }2 i8 U3 F$ X4 p- i8 I
if(cursor.moveToFirst()){, W1 M* l; k, z9 g
do{
$ g: p( Q3 V4 J1 C String name = cursor.getString(cursor.getColumnIndex("name");& B4 ?" C: c4 U* p! B& _$ X
String author = cursor.getString(cursor.getColumnIndex("author");
# n0 [# x1 J3 n8 c) K/ n% e int pages = cursor.getString(cursor.getColumnIndex("pages");
' w4 E; |. x% p6 e4 j double price = cursor.getString(cursor.getColumnIndex("price");
0 v- g% O5 F# p }while(cursor.moveToNext());
9 ?0 {0 d3 m4 N. d$ | }( T: V+ k$ @( e2 w; ^! e' `
cursor.close();
) r% W3 t( s5 \0 } SQL语句操作数据库://添加数据
' T |! x# n5 D* Y- u db.execSQL("insert into Book(name,author,pages,price) values(?,?,?,?) ". O, e% z9 {; j* D
,new String[]{"The Book Name","chen",100,20});, i' Z" L E: c7 X3 O
//更新数据
3 l" T e' d+ ]6 k db.execSQL("update Book set price = ? where name = ?",new String[]& i# g3 u; Q# E7 w5 J+ P8 w% ]. i/ p9 ?
{"10","The Book Name"});
# ?2 _' _( d7 H //删除数据
" d" H1 p3 X* \/ }; m. J5 Z db.execSQL("delete from Book where pages > ?",new String[]{"100"});) S. v% c% N8 o' j* ]5 y; S% P
//查询数据
4 F8 r6 Y, B ?$ f! ~$ | db.execSQL("select * from Book",null);
, U. o m; B+ A/ B2 M# k
3 b- J q5 u/ b) z 使用事务操作:SQLiteDatabase db = helper.getWritableDatabase();! [! b/ n3 t0 |( \: P
db.beginTransaction(); //开启事务
f& \/ D- T: C& F try{
! q7 x% R% U4 u' z! m$ u7 _2 X ......& h8 `3 v5 a9 r" ?* l) G* B
db.insert("Book",null,values);
! U0 |" ]5 s( z/ s+ O! T db.setTransactionSuccessful(); //事务成功执行
5 {! n; }5 B2 l0 H( Y) j! O }catch(SQLException e){
?' _6 L4 C5 v e.printStackTrace();
4 u6 E) T. _+ ^) |0 x }finally{
5 r+ M* }$ m# c" p6 M- I% s db.endTransaction(); //结束事务
) J/ n& L5 Q. m% E6 i) Y, f } # w. S6 x; G! a6 j( i
当然Android数据库中还包括LitePal数据库更加方便的操作,由于本文主要是介绍漏洞,所以这里就简单介绍到这里4. ContentProvider前面三种方式是Android中基本的存储方式,但是由于都存在一个公共的缺点:不能实现不同应用程序之间进行数据共享,大家都知道Android是采用沙箱的管理机制,不同的应用程序之间都是独立隔离开的,这一定程度上也是为了Android 应用之间的安全性考虑,但是如果应用之间不能很好的进行交互,那么很显然就带来了明显的不便,因此为了解决这个问题,内容提供器——ContentProvider就孕育而生了,由于前面我们有专门的章节讲述这一组件,所以本文只是简单描述,不详细了解,请参考Android APP漏洞之战(4)——Content Provider漏洞详解
; n6 W9 R+ N+ n 主要作用:用于不同的程序之间实现数据共享的功能,并通过ContentResolver进行操作ContentResolver使用方法:(1)内容URI//包名为com.example.app的表table1访问路径$ R& w2 W9 l6 t$ _- e; _; m7 h; @
Uri uri = Uri.parse("content://com.example.app.provider/table1"); , {+ w5 r1 Q! {. V% E
(2)使用URI对象进行数据操作查询Cursor cursor = getContentResolver().query(uri,null,null,null,null);
% Z$ W y' c5 n7 g; U if(cursor != null){1 G [9 N1 z0 s1 P1 U
while(cursor.moveToNext()){
f8 B$ Z( O' u String column1 = cursor.getString(cursor.getColumnIndex("column1"));0 z* ^. M. y' N9 E7 A" @4 D
String column2 = cursor.getString(cursor.getColumnIndex("column2"));
) x# o. B6 @* N3 y. y7 C }" g5 s9 _5 w1 [; L& @
cursor.close();
1 {- l& s; d8 a, B2 @ } # C- I5 c: z. J7 W. J
插入ContentValues values = new ContentValues();
# P0 W) J, M# y3 @, t5 ] values.put("column1","text");
/ C$ F7 d+ ]" `5 N3 ] values.put("column2",1);
$ q" w0 N2 @* `4 S getContentResolver().insert(uri,values); 7 T2 z% r! c# `- e
5.网络存储Android网络存储主要是通过网络来实现数据的存储和获取,这里主要调用WebService返回的数据或是解析HTTP协议实现网络数据交互,具体需要熟悉java.net.,Android.net.
" e' w0 V* p5 E1 Y 这两个包的内容,因为不是Android的主流存储方式,这里主要参考相应文档即可,也不是本文漏洞所关注的主要对象,就不做过多叙述了网络存储需要开启权限: 6 M/ ~2 C# x3 [! M5 e
具体可参考本文参考文献三、信息泄露漏洞的安全场景和分类1.漏洞的安全场景信息泄露漏洞往往是指APP开发过程中一些不安全的开发问题导致敏感信息的泄露,那我们首先可以将敏感信息进行分类:产品敏感信息和用户敏感信息
5 d# k7 X$ _9 P$ g- [ (1)产品敏感信息产品敏感信息:登录密码、后台登录及数据库地址、服务器部署的绝对路径、内部ip、地址分配规则、网络拓扑、页面注释信息等(2)用户敏感信息用户的个人隐私信息泄露导致被恶意人员利用获取不当信息,例如用户的密码,账户信息等等
$ u* W; J, V V. d, i4 k W# Q+ W 这些敏感信息泄露往往是由于信息未加密或存储位置不当造成:代码中明文使用敏感信息,比如:服务器地址、数据库信息等
6 x- H9 @0 T7 h9 \' K' V( g! a 数据库中明文保存敏感信息,比如:账号、密码、银行卡等
; K& Y p7 N! v" w SD卡中保存敏感信息或隐私信息,比如:聊天记录、通讯录等
( Y, |) ?! f5 d+ ^3 r 日志打印敏感信息,比如:账号、密码0 U& N2 O0 T9 e% D
明文传输敏感信息
% g3 d1 a+ b o, s% r 2.漏洞的分类综上我们将Android中的信息泄露漏洞大致可分为:  . O( L% Y2 e) S. v/ a 四、信息泄露漏洞的原理分析和复现本文为了简单演示各个漏洞的复现情况,将会使用样本DIVA.apk和一些实际漏洞的场景,样本将放到附件中1. LogCat输出敏感信息漏洞(1)原理分析在APP的开发过程中,为了方便调试,开发者通常会用logcat输出info、debug、error 等信息。 % F$ l5 O9 V* L9 m1 S% e z2 W
如果在APP发布时没有去掉logcat信息,可能会导致攻击者通过查看logcat日志获得敏感信息一般来说,LogCat敏感信息输出漏洞包括:应用层Log敏感信息输出) m; y3 u P/ _ v; t' c3 G% h7 |
应用层System.out.println敏感信息输出8 n N. j; Y$ k. [ \" _
系统bug异常导致Log输出
9 g. Q* _$ z# h# y5 P Native层敏感Log输出
( y J9 @& t- \ }: {* M' E (2)漏洞案例——DIVA.apk例题1首先,我们安装样本DIVA.apk
* }9 c z4 R4 i& {, Y% f0 y) p7 w 然后我们打开例题1,并开启日志监控adb logcat |grep diva 8 f5 h( |% U! {7 I3 d
我们在app表单总输入内容,check out后查看相关日志 9 Q% R# }/ q) l1 A5 H7 I8 _" T
我们就可以发现我们输入的密钥信息,然后我们根据日志信息,可以找到漏洞代码在LogActivity.class文件,我们查看相关代码:
4 J0 ?3 j6 d1 m 这里相关代码就是将敏感信息给泄露,当然我们真实的app中不会这么简单,但这确实一个很好的思路,比如我们对我们分析的app中的敏感信息的函数进行hook或者通过插桩日志的信息,我们就可以成功获得敏感信息了
, b; Z2 a9 U% M8 \) x (3)安全防护防护建议:1.Android Studio中配置ProGuard实现release版apk自动删除Log.d()/v()等代码8 Z# I9 j. k0 L7 v* r8 `
2.使用自定义LogCat类,上线前关闭LogCat开关1 ?4 N3 U" M2 j# ^/ O
public class LG{7 B8 @6 h/ L( ~) {9 c
//是否开启debug/ ^' ?" G$ D% R* r, t
public static boolean isDebug = true; ~8 o6 W0 Z- U5 Q1 |3 o. n
7 a! `+ E; _5 }$ F* e public static void e(Class clazz,String msg){
- @3 J r( f5 t1 C, e H if (isDebug){
: O4 j3 J# H4 y. W //Log.e6 ?, b6 H1 Y8 r" @/ s( ]$ h; z# S
}# M7 ?8 x! f) l5 ?% w( \
}1 E! S& Y2 k' V- Y$ g9 y7 c
: C9 X2 B& J, J: f f) @
public static void i(Class clazz,String msg){
: @- J# y) \8 O, Z. B( w if (isDebug){
+ c$ Y3 v* W: E0 M3 { //Log.i
5 n, @2 R2 m$ `" y }
( A* { ^* M/ Y! K5 ?6 z" u }" y. U# `9 I' ^# [, `( H5 k# c
2 W1 z4 G0 u T/ q) @* x
public static void w(Class clazz,String msg){
" { J2 e! P$ p3 i; b if (isDebug){
1 W+ I' F# q: t, l# m" o, h //Log.w' \8 S& l L# y5 r: L) M+ I4 w/ w
}, H3 s( w: i: ^% v2 M
}
" x4 @ M7 R" v3 z' n+ n
4 z5 K& `6 U, _& f6 K+ U1 T public static void d(Class clazz,String msg){
8 J% S6 A3 z! e! z/ E$ }$ d( I if (isDebug){7 Q+ f* z( |9 M9 \5 o$ I
//Log.d
# c' R% s! B; \ }/ S% L, R8 j$ ?+ K
}% { r l; W0 \5 m
} 6 c e3 q! t) F6 D" v9 s" e. v
2.硬编码问题漏洞(1)原理分析一些开发人员,在开发时使用硬编码的方式,导致存在一定的安全风险,硬编码一般是指将输出或输入的相关参数以常量的方式编写在源代码中,这样导致逆向分析人员可以直接通过分析源码就可以获得敏感信息
/ q2 r$ M2 y( @1 _/ |) ^ (2)漏洞案例——DIVA.apk例题2(java层)我们打开样本app的例题2
y( w3 |" H+ j9 z* @ 我们分析对应app相关的逆向代码:
) T* X( t$ k# T8 l2 I5 p 我们可以发现相应的敏感信息被直接用来判断,采用硬编码的方式,我们直接将密钥输入,发现可以成功破译 % F( R0 p( t6 f \' n0 ^
(3)漏洞案例——DIVA.apk例题12(so层)我们打开例题12 ) h8 M* u, d' `9 H# q$ W. _2 o
我们分析对应的代码段
6 E) `* p; R m 说明key被保存在libsoName.so库中,我们将文件打开
' k7 {' H, l- K9 F) C 经过分析,我们确定这就是我们的键值,我们输入
. L* d& C n R6 N& K 说明key放在so层中也是不安全的(4)安全防护1.对明文传输的密钥进行加密传输
- R9 W! }3 G4 e# l: M3 ` 2.采用变量的方式去读取,不采用硬解码的方式. O* R7 w% f$ D ]* ~' x+ b8 k) p
3.对java层中进行混淆,对so层中进行ollvm控制流混淆3. Shared Preference全局可读写漏洞 # d: K$ g! ^4 X, f* W3 T
(1)原理分析Shared Preferences存储安全风险在于:开发者在创建文件时没有正确的选择合适的创建模式(MODE_PRIVATE、MODE_WOELD_READABLE以及MODE_WORLD_WRITEABBLE)进行权限控制,导致将一些用户信息、密码等敏感信息存储在Shared Preferences文件中,攻击者可以通过root来查看敏感信息 2 d- z, `, B( f. P- C
(2)漏洞案例——DIVA.apk例题3我们进入例题3: # T6 S- t7 [7 V
我们分析对应的逆向代码:
5 z, j4 y$ g8 } 经过我们前文的分析,很明显这里采用的是SharedPreference的存储方式我们输入相关的账号和密码,然后我们可以进入shared_prefs查看相关的文件 8 X1 D$ [- W6 I4 V9 g9 z2 k4 \
(3)安全防护防护意见:1.避免使用MODEWORLDWRITEABLE和MODEWORLDREADABLE模式创建进程间通信的文件,此处即为Shared Preferences$ P6 ^, l1 Q0 _+ o G: r: \; ]
2.不要将密码等敏感信息存储在Shared Preferences等内部存储中1 ?2 C C- l% E) P7 L
3.避免滥用"Android:sharedUserId"属性
6 R5 w( D" T; i; b* P 4.不要在使用“android:sharedUserId”属性的同时,对应用使用测试签名,否则其他应用拥有“android:sharedUserId"属性值和测试签名是,将会访问到内部存储文件数据
+ `( X+ i0 W. } 5.使用Secure Preferences第三方加固库进行存储
1 t" z1 }2 C* C/ u8 O: F 4.数据库存储漏洞(1)原理分析Database配置模式安全风险源于:开发者在创建数据库(Database)时没有正确的选取合适的创建模式(MODE_PRIVATE、MODE_WORLD_READABLE)进行权限控制,从而导致数据库(Database)内容被恶意读写,造成账户密码、身份信息、以及其他敏感信息泄露,甚至攻击者进一步实施恶意攻击 / n% C7 m8 A) ~; ^! l
(2)漏洞案例——DIVA.apk例题4我们进入例题4 , F. m* ~% d4 e" X
然后我们输入相关信息并保存
5 }" x& i, K' I/ y" k! ] 我们将数据库给拉取下来,然后使用SQLite查看
; P+ j: a ~. Q0 `: U0 J$ _ 我们就可以发现敏感信息,我们可以分析对应的代码段 / }) |) \. \4 }! s9 p5 { r8 `
我们上文的存取数据库名也是从对应代码出找到(3)安全防护防护建议:1.敏感信息在进行数据库存储时,对数据进行加密存储,并且应该避免弱加密或者是不安全的加密方式" k- e' z, ]- B( ~8 K# E' g9 i
2.对于敏感的数据库文件,不得使用MODE_WORLD_READABLE或者是MODE_WORLD_WRITEABLE进行创建 3 X* S! h* N- @2 R
5.临时文件或SD卡漏洞(1)原理分析经过上文我们讲述的文件存储,现在的手机很多的公共目录都是自身自带的存储空间,Android系统的文件一般都存储在sdCard和应用的私有目录下,任何在Android Manifest中声明读写sdcard权限的应用都可以对sdcard进行读写。
# w' _6 w. `5 F (2)漏洞案例——DIVA.apk例题5与例题6我们打开例题5 ; _) x8 x" h6 {& m: I8 _9 i0 e. z" b3 j
我们分析对应部分的相关代码: 4 l0 e( p. q L8 q
根据代码,我们知道这里采用文件存储的方式,所以我们直接找到该文件,查看即可
: W/ D3 j# u+ r8 Z4 H 同理,我们打开例题6,查看对应的代码 ! b4 _! O! F1 O. y( _" P( P& Q# p
我们可以发现是存储在sd卡下,然后我们输入相关信息,之后直接去sdcard下查找,这里我们需要注意,需要给应用存取权限,否则是保存不了的 0 c1 Q* x# j1 f P5 [, x
(3)安全防护防护意见:1.不要将敏感信息存入本地固定的文件中,哪怕是加密存储也可能面临暴力破解的风险2 [9 ^. `3 J* N, |- Y
2.对于保存信息的代码段进行混淆加密,使其难以被逆向人员简单分析获取6. http明文传输漏洞(1)漏洞原理
) I. \7 h5 B+ C C! l& d 开发人员在开发时对网络连接的一些敏感数据往往采用http明文传输,这样就十分容易导致恶意攻击者通过一些抓包工具进行捕获,获取敏感信息,导致信息泄露的风险(2)漏洞案例——XX音乐存在任意文件下载漏洞这段时间我查看了一下国内主流的音乐软件平台,发现很多音乐软件都存在http明文传输的问题,这样势必会导致升级劫持、信息泄露、任意文件下载等等漏洞,这里我们列举一个有http明文泄露导致的任意文件下载问题
9 z O1 A- F1 U7 G. ]: X 首先我们随便选择几首需要VIP下载的歌曲等他
) s' C( q% [8 n! T) ~ 我们发现这些音乐都需要开通VIP才能下载接下来我们用抓包软件抓取
6 f8 `+ F7 e Q% l8 y 我们发现了音乐的url,我们直接访问,发现可以直接下载(3)安全防护防护建议:1.采用https加密传输
. t" A$ I. s* T 2.敏感信息使用http传输,那么对敏感信息进行加密,并且使用非对称加密,或者公认的强加密算法
1 L# L7 ?4 s1 ^0 C) J 3.对以下字段进行加密处理:密码、手机号、快捷支付手机号、Email、身份证、银行卡、CVV码、有效期等 0 t9 V$ l! f- [
五、实验总结本文对Android App中信息泄露漏洞的常见形式做了一个基本的讲述,当然实际过程中很多APP的信息泄露漏洞可能要比这个复杂,这里只是初步的为大家介绍一下信息泄露漏洞的基础知识,本文的样例我会上传到github上,这里放一个传送门:
2 g5 ]/ K% M4 m- o% {$ e& A, a. d github地址六、参考文献文件存储:https://juejin.cn/post/6844903778227847182#heading-109 x0 B5 {, [ |3 h2 V$ @
https://juejin.cn/post/6844904013515718664#heading-6
0 y' F, O$ } k- v( O; g 其他存储:https://www.jianshu.com/p/536ca489a7f4% j; ^3 e' b8 w" d5 h
https://cloud.tencent.com/developer/article/1045171网络存储:https://www.cnblogs.com/doodle777/p/4937594.html; a1 u' z: U% F- D( W- P
https://blog.csdn.net/weixin_43689040/article/details/103761411 6 x7 A, ^) }( @( I* z4 w& X- n
漏洞挖掘参考:https://www.anquanke.com/post/id/84603! D1 \# E6 h' E
https://www.anquanke.com/post/id/86057本文由随风而行原创发布转载,请参考转载声明,注明出处:
/ l, l- K* M7 J https://www.anquanke.com/post/id/264824安全客 - 有思想的安全新媒体 9 l7 x8 V1 a* y" g9 T( z
! p% O# Y3 S- M
2 d& l- i& P% s9 r
" H% I- F8 C- @+ Q/ G: I1 `! F& _ ~1 ^
| 


