|
' S1 F6 x0 h; m [7 L0 L
原标题:“老洞”背锅,数万台大华DVR设备登录密码被搜索引擎收录 7月16日,据外媒 Bleepin原标题:“老洞”背锅,数万台大华DVR设备登录密码被搜索引擎收录7月16日,据外媒 BleepingComputer 报道,数万台大华设备的登录密码被缓存在物联网搜索引擎ZoomEye的搜索结果中。
) A. ^: _) r, O3 Q" k2 p2 ^% V- l 物联网安全公司 NewSky 的首席研究员 Ankit Anubhav 发现,这些密码都来自运行了老旧固件的大华硬盘录像机 (Dahua DVR),更为关键的是,这些固件上还存在一个已存在五年之久的漏洞。
6 Z) ~+ R/ y0 | DVR 仍然运行老旧固件这个存在了五年的“老洞”是被 Depth Security 公司的安全研究员 Jake Reynolds 所发现,另外 Reynolds 和 Anubhav 都指出了漏洞利用过程,首先攻击者启动端口 37777 上大华 DVR 的原始TCP连接,并发送一个特殊 payload。
; ]1 _5 U7 R$ `6 }8 y* e' ]* d 一旦大华设备接收到这个 payload 后,会启动 DDNS 凭证以明文形式访问该设备和其它数据事实上,漏洞 CVE-2013-6117 不是没被修复,早在2013年被发现之时就已经得到修复,只不过部分用户忽略了这一漏洞,没有更新设备,甚至到现在还继续使用这些运行着老旧固件的 DVR。
: {$ v4 y L& R3 ` 大华密码被 ZoomEye 索引使用老旧固件还不算麻烦,更麻烦的是本周早些时候,Anubhav 发现物联网搜索引擎 ZoomEye 一直都在以一种特殊的方式对这些大华设备进行索引“事实上,黑客不需要利用这个漏洞,因为当 ZoomEye 扫描端口 37777 时,它会传递这些特殊的字节并以明文方式缓存输出,所以黑客只需进入ZoomEye,创建一个免费帐户,并销毁结果,以获取凭证。
; K* u+ G& k' i# a9 P0 f ”Anubhav表示也就是说,只要黑客动动手指,就可以轻松获取你的设备密码Anubhav 在发现这一现象后联系了 ZoomEye 团队,试图让对方删除这些缓存密码或将结果模糊化,但目前对方尚未回应早前也有人尝试简单粗暴地利用漏洞劫持大华 DVR 并破坏设备让其无法运作,这样总不会被 ZoomEye 索引了吧。
8 t/ j7 N8 {4 j; n* [6 q 太天真了,ZoomEye 还在不断列出新近增加的设备到底有多少设备易被攻击?Bleeping Computer 经过快速搜索后发现约有 3 万台大华设备运行了旧的固件版本容易受到攻击,其中有1.58 万台大华设备的密码是“admin”,1.4万台的密码是“123456”,600多台的密码是“password”。 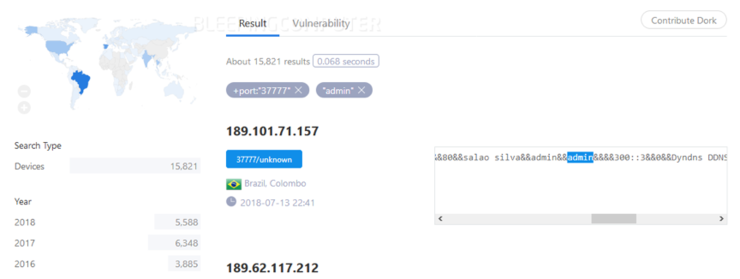 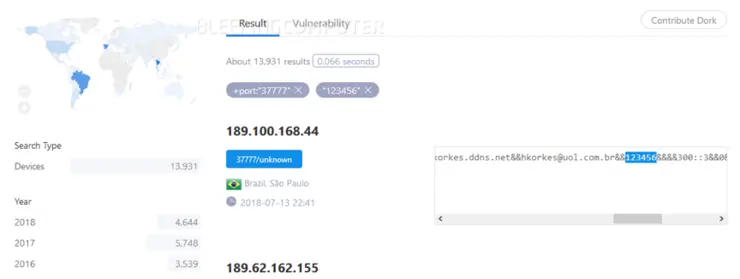 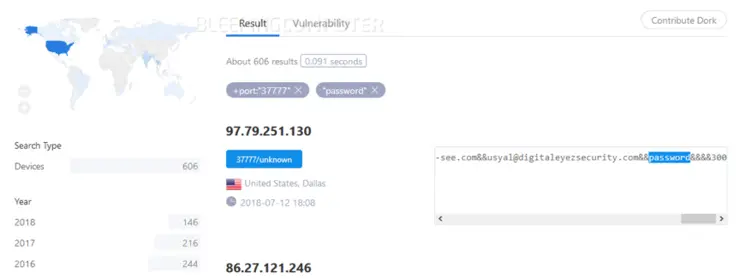 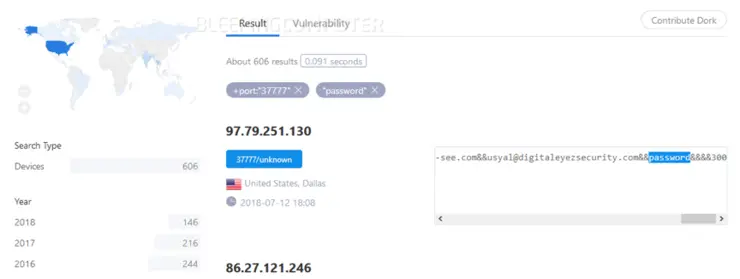 $ o% v& u o' j8 p* O- X# }' H 更令人担心的是,想要知道这些只需要动手进行 3 次查询雷锋网 VIA BleepingComputer 雷锋网宅客频道(微信公众号:letshome),专注先锋科技,讲述黑客背后的故事,欢迎关注雷锋网宅客频道。 - m1 j: x ]7 g8 z8 z, _$ N
$ |+ s7 ]& v7 v8 z
+ ^( l. Y3 U9 Z+ t- ~
/ s- p5 k3 u/ E. y" i: M" ~3 k
9 @4 R# Q! N9 C. P
| 


