|
- Z, c$ @+ a% U: i' ?5 a
作者:没事随便写写今天发一个部署Cloudflared教程,内网穿透免费设置,用域名直接访问docker容器,ddnsto经常需要验证比较烦,另外穿透后的域名会比较长,比较难记住,Cloudflared内网穿透后可以使用自己好记的域名,还可以做多个二级域名访问,不限制数量 3 p1 d. Y# A* t/ F7 @: u$ P
部署步骤1,注册域名2,注册Cloudflared账号3,部署docker4,配置tunnels域名穿透注册域名以阿里云为例,去注册一个域名,现在有很多个性化的后缀名,价格很便宜注册一个域名也就几块钱,注册好了以后需要实名认证,如果只是单纯的做公网穿透使用是不用做备案的 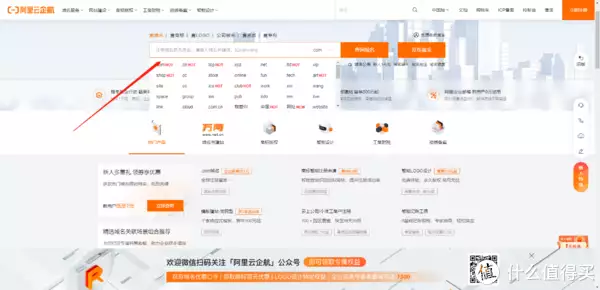 6 G# ?% t5 W! }* T) O9 b 实名认证的过程大家自行操作,很方便,按照指引一步一步实名,注意必须完成实名认证,不然使用不了注册Cloudflared账号我们登录Cloudflared注册一个账号并登录,官网链接:https://www.cloudflare-cn.com/  + a9 g; W- P0 y+ T3 P+ H" ?) Z; | 站点添加刚才注册的网站 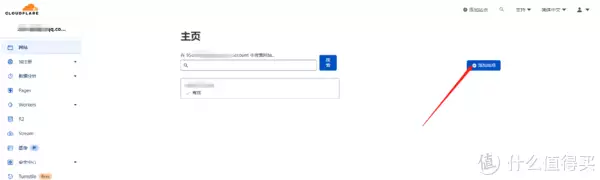 0 A" K- t3 L9 R0 }9 e- E0 Y 选择Free 继续下一步  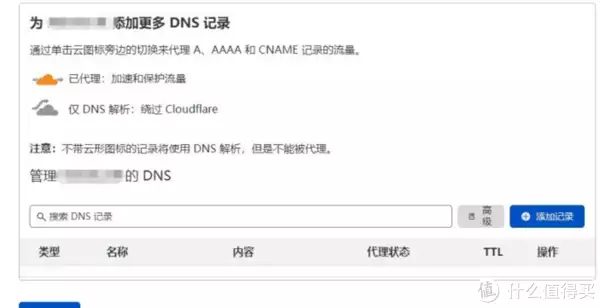 ; x2 e; N6 u ?3 o Z: n; q! I 然后来到这一页面,分别复制保存好这两个Cloudflare 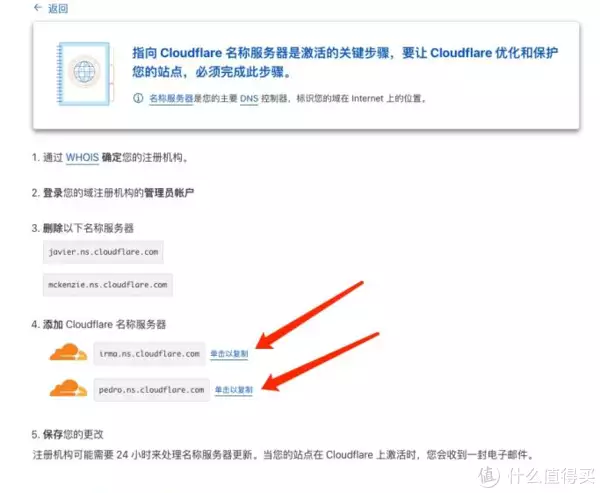 7 b+ [5 Y; [: C; ~0 M 回到刚才阿里云域名管理,左侧域名列表点击域名进入  ' B, Y& s/ z# c0 l4 t3 ~ 修改dns,把刚才复制的2个Cloudflare ,填到这里,确定保存  . y, W2 ^2 {, B. g 然后回到Cloudflare,点完成 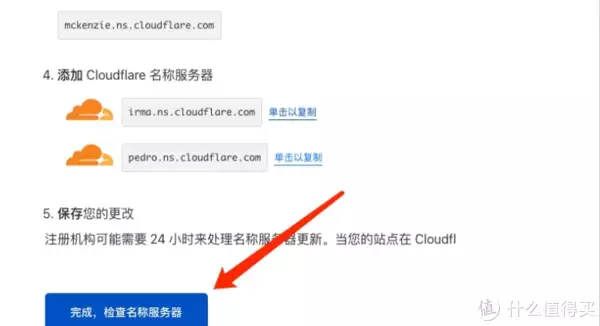 - c T6 r. g; o6 A% t 这里按操作流程点,使用保存 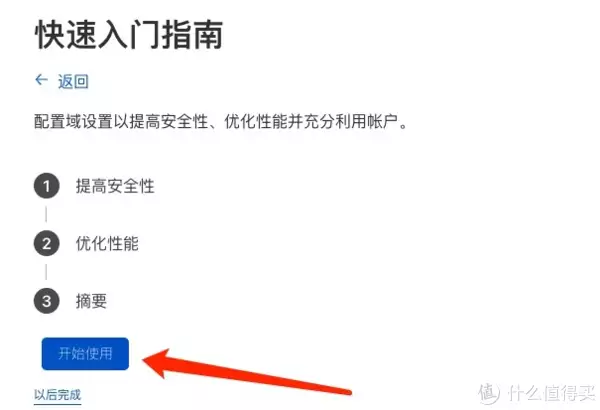 8 T+ Y" @( ^3 e# h4 L 回到首页点Access  , e. `, r( ^) e1 A% q) f 启动Zero Trust,进入这个网站会有点慢,不要着急 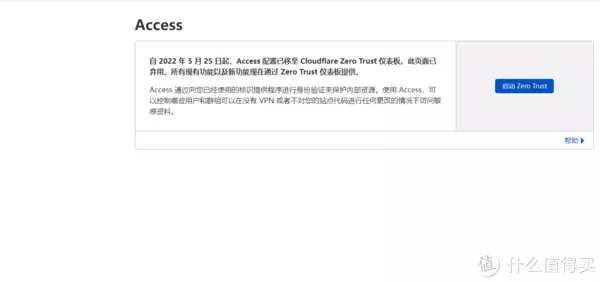 4 X: K3 Q/ C' E7 r/ Y- e" n 点击Access下的Tunnels 点Create a tunnel 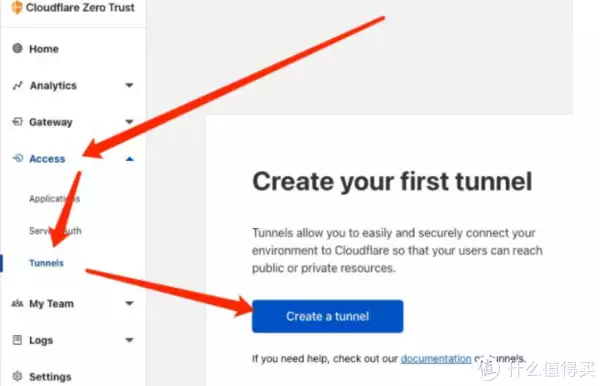 6 f( f& G5 X6 `; ~ 选择Free 点Select plan这里有2步是要选择ferr免费版本和0元购买的,因为我购买过所以没有这个截图,有的人会有预扣款,然后退款,然后接下来填一个你喜欢的名字 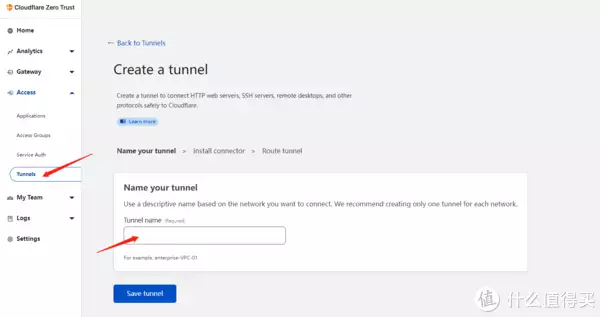 3 G5 x* ^1 {, r; i$ o3 s5 i 选择Docker,复制下面这串代码,这串代码里实际上有用的只有我红框框里打码的那串Token编辑保存好这串Token,备用,然后点下方的Next 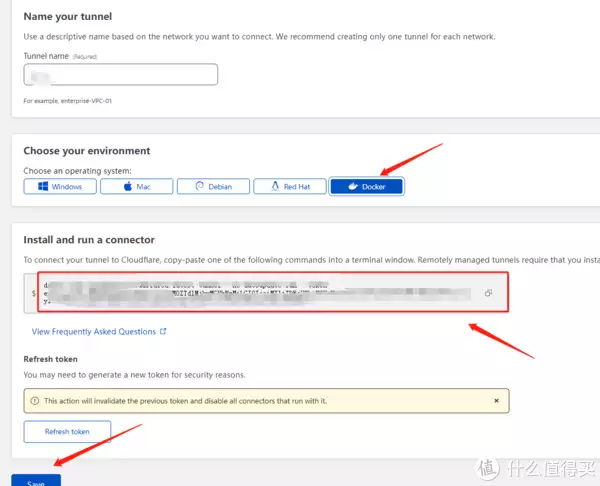 . _" J! g( v G0 T/ F* K. w 来到Public Hostname PageSubdomain填 wwwDomain(Required)选择 刚刚注册的域名Service(Required)选择 HTTP ://后面填 自己Nas的IP:自己想要映射的端口(如我想要映射刚做的Heimdall网页,端口是9010) 8 P) ?/ F. f; k
然后点Save hostname 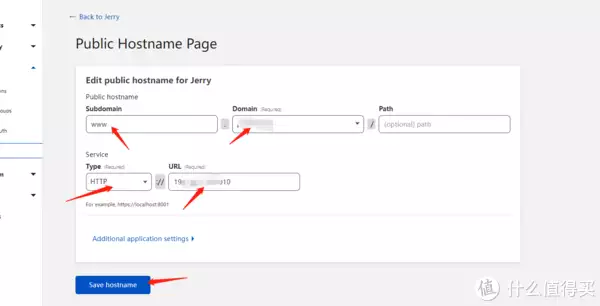 / r6 K, o0 @' V# M7 ]& l 部署docker来到极空间docker仓库,搜cloudflare/cloudflared点击下载 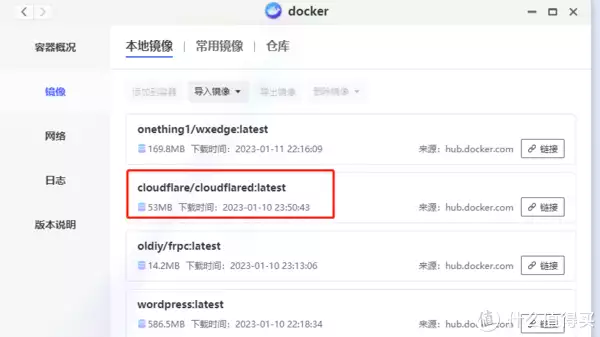 ; W" {. B! V1 U& [ 双击打开以后来到文件夹路径,在Docker文件夹里新建一个Cloudflared文件夹路径选择Cloudflared文件夹装载路径填 /etc/cloudflared 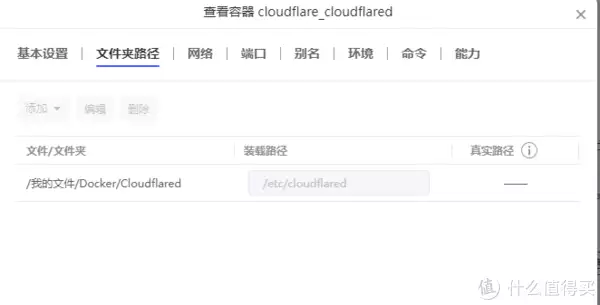 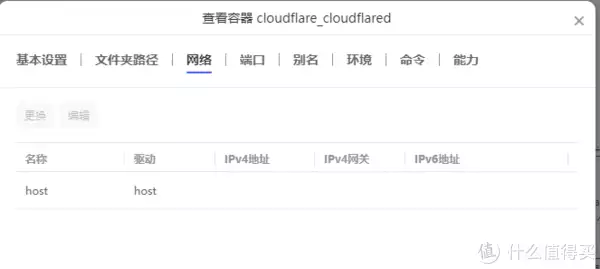 ' K8 a1 T- G9 R1 C 命令这里修改,这一步很关键,这里修改错了就会不断重启,查了很教程才发现tunnel --no-autoupdate run --token 这里替换刚刚复制备用的Token前面在Zero Trust复制的token替换上面的就行
4 P) c! q: b( j0 U% ~, ?; } 启用容器,等几分钟配置 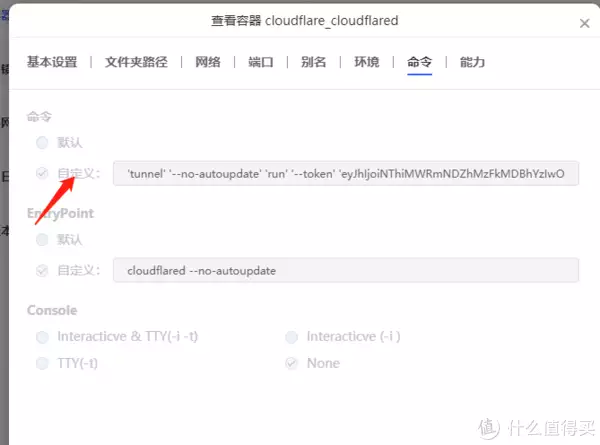 7 h1 S* O: k0 A5 \7 h! o9 U- @ k 在浏览器输入我们注册好的域名,即可成功登录我们隧道穿透的端口了 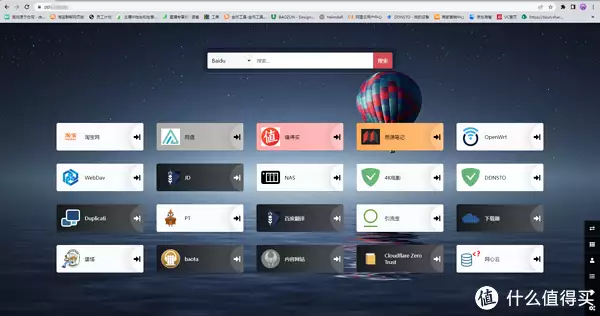 8 j. K* s, ]- J& p 手机端访问,建议手机可以添加快捷方式到桌面比较方便使用 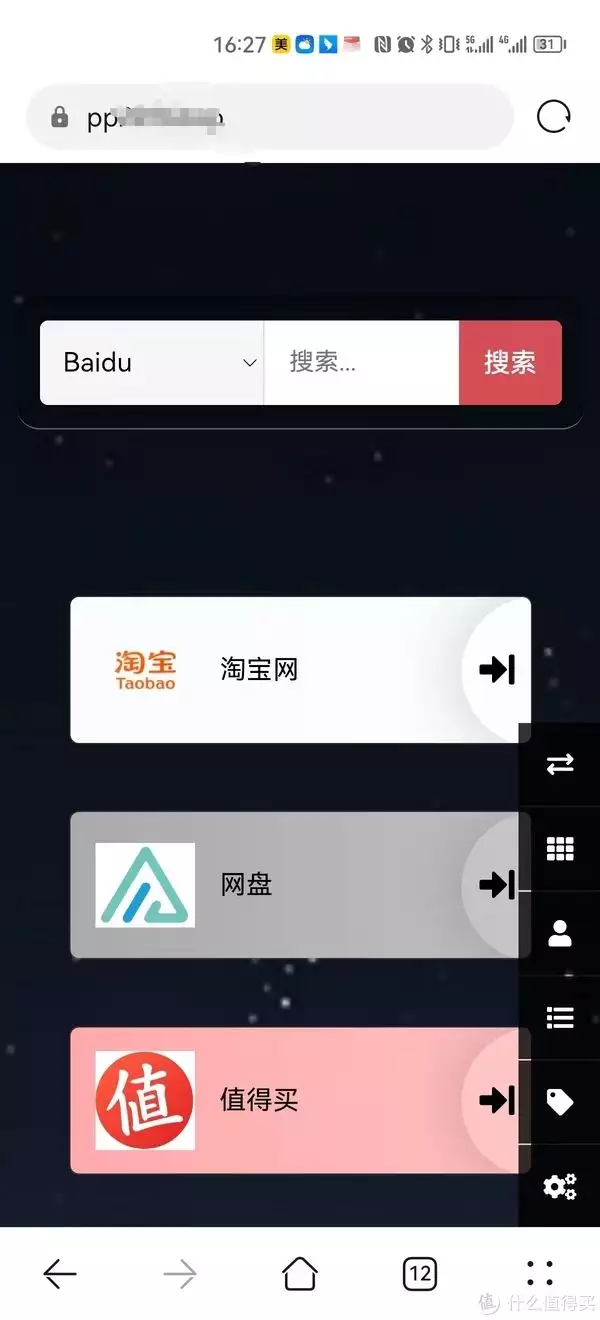 , d/ q7 c; O' V2 _( g% O# k 如果我们还有很多端口怎么配置,很简单左侧栏tunnels可以看到我们刚才配置的域名,点Configure 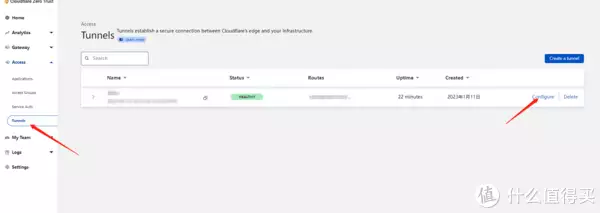 3 }2 c' V1 H/ t3 O5 Q 来到Public Hostname Page点Add a public hostname 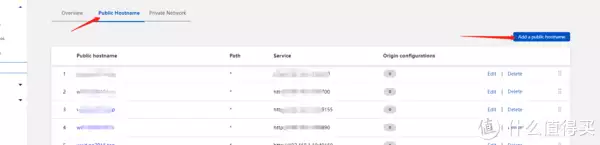 . P: a% _# o7 d0 M/ p3 | Subdomain填和我们第一条域名不一样的, 比如填wwc Domain(Required)选择 刚刚注册的域名Service(Required)选择 HTTP ://后面填 自己Nas的IP:自己想要映射的端口 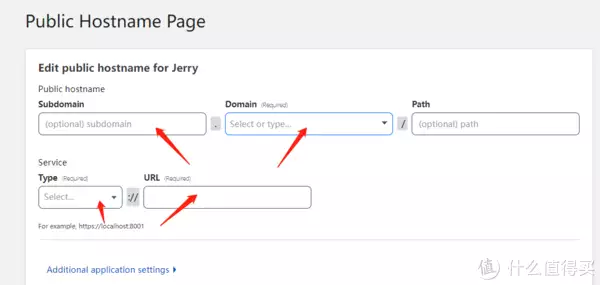 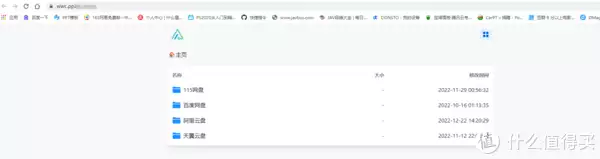 1 U0 K# \$ Q8 P/ i3 ^5 g- n: ^* v 理论上可以配置非常多的端口二级子域名,如果这么算的话还是比ddnsto好用,毕竟只用付一个域名的费用,可以无限穿透子域名,有比较多端口的小伙伴还是不错的选择,内网穿透有很多教程和工具,目前看Cloudflared隧道是最好使用的了。
* e0 o. d7 `% y0 D; w+ g 我的操作是把穿透的子域名都加到Heimdall里,这样只要有一个主域名就可以访问所有其他端口了 没有看到Heimdall部署可以看下面的教程如果端口不多的话用ddnsto比较简单省事,就是在不同设备上需要验证比较麻烦
1 X) C# m. `/ o/ g$ `% G 下面是ddnsto的教程,比较简单容易配置,一年套餐26元也不贵,可以加12条穿透域名,如果数量不多的话可以使用,省得折腾 ! k4 z# i, i6 T. F" p9 k+ t3 Q
$ j3 j \5 S; _$ f- w4 d( a
! X/ [0 O/ m; k- P$ _
9 n4 O3 Z. X: ^' O3 x9 n2 J+ N+ E, Y; E& H$ Q
|