|
6 r, n- P7 J# C3 W VMware VMware已针对多个产品发布了安全更新,以解决一个可被利用来访问机密信息的严重漏洞跟踪为CVE-2021-22002(CVSS 评分:8.6)和CVE-2021-22003(CVSS 评分:3.7),这些缺陷影响 VMware Workspace One Access (Access)、VMware Identity Manager (vIDM)、VMware vRealize Automation (vRA) 、VMware Cloud Foundation 和 vRealize Suite Lifecycle Manager。  ; K5 s$ j4 J& r* L5 S CVE-2021-22002 涉及 VMware Workspace One Access 和 Identity Manager 如何通过篡改主机标头来允许通过端口 443 访问“/cfg”Web 应用程序和诊断端点的问题,从而导致服务器端请求。 3 \, o5 j$ ]8 S7 {( H) z2 c
该公司在其公告中表示: “具有对端口 443 的网络访问权限的恶意行为者可能会篡改主机标头以促进对 /cfg Web 应用程序的访问,此外,黑客还可以在未经身份验证的情况下访问 /cfg 诊断端点” 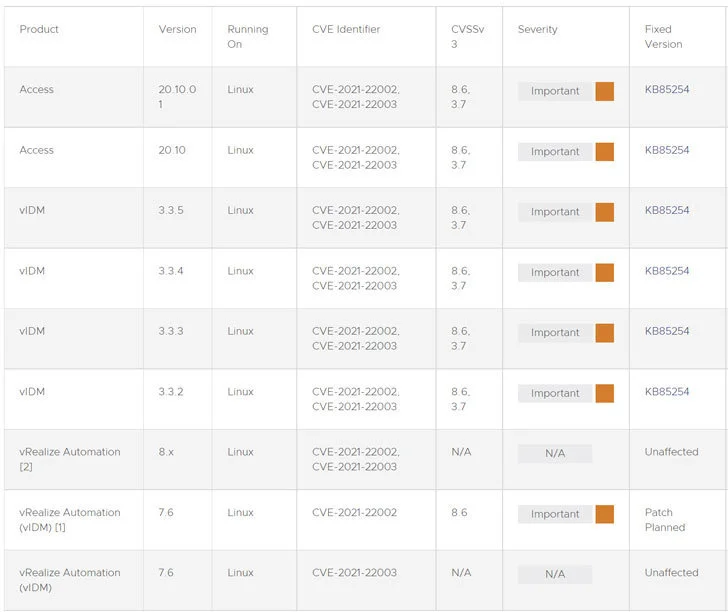 L) K+ f1 [1 k* \7 B: a2 D 知名网络安全专家、东方联盟创始人郭盛华透露,VMware 还解决了一个信息泄露漏洞,该漏洞通过端口 7443 上无意暴露的登录界面影响 VMware Workspace One Access 和 Identity Manager。 4 r* h3 D" v" o6 }2 V
具有对端口 7443 的网络访问权限的攻击者可能会发起暴力攻击,该公司指出:“根据目标账户的锁定策略配置和密码复杂性,可能实用,也可能不实用”对于无法升级到最新版本的客户,VMware为 CVE-2021-22002提供了一个解决方法脚本,该脚本可以独立部署而无需使 vRA 设备脱机。
8 E) C, o: K5 ?& _! m2 _1 @4 A “该解决方法禁用了解析 vIDM 配置页面的能力该端点未在 vRA 7.6 环境中使用,不会对功能造成任何影响,”该公司表示(欢迎转载分享)
. v8 d" j/ o1 V- F9 ~2 D D) Q1 }
$ h- H0 K1 ?5 w1 y
4 p* t0 ~) i/ I1 {3 Y2 O, Z
+ G9 }' |1 I" w! L' ?
. ?( I2 J1 I2 x( \3 e |