|
* ~- b7 J! w3 u T
IT之家 3 月 11 日消息,根据安全机构 FlashPoint 官方博文,在密码管理器 Bitwarden 的浏览器扩展程序中发现了一个高危漏洞,可以泄露用户的密码信息。  6 @4 {$ {; d1 N$ i" J! y. o; G 恶意网站可以利用该漏洞,在受信任页面中嵌入 IFRAME 代码用户访问这些恶意网站,并使用 Bitwarden 自动填充之后,就可以获取用户的凭证信息IT之家从博文中获悉,导致这个漏洞的关键是 Bitwarden 以非典型方式处理网页中的嵌入式 iframe。 3 w5 {. V, s* `* B
浏览器通过同源策略,分开 iframe 嵌入页面和父页面也就是说,iframe 嵌入页面和父页面应该是互相隔离的状态,无法访问其内容目前包括 Firefox、Chrome 等主要浏览器均采用了这个安全概念。 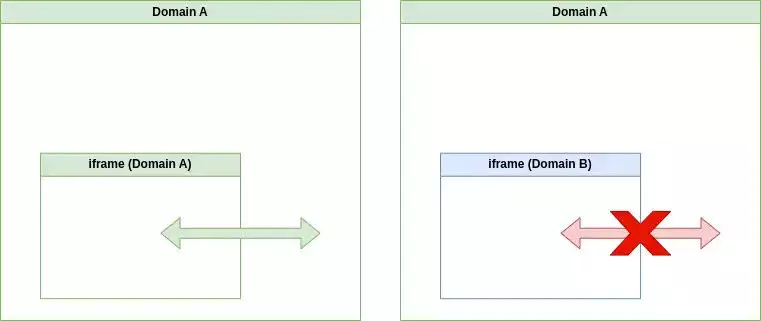 1 y4 W4 I0 U4 z; f( T* d% J% G' v Bitwarden 浏览器扩展还在通过 iframe 嵌入来自其他域的第三方内容的页面上使用自动填充功能通过 iframe 嵌入的网页无权访问父页面的内容但安全研究人员写道无需进一步的用户交互,该页面可以等待登录表单的输入,并将输入的凭据转发到远程服务器。 4 I' \# M; Y# ^5 I
Bitwarden 文档确实包含一条警告,即“受感染或不受信任的网站”可能会利用此来窃取凭据。安全研究人员表示,如果网站本身受到威胁,扩展几乎无法阻止窃取凭据。 . e7 @5 j- G E: G7 D
! N" R0 B" ?* d) c5 D0 {9 q) [
( y4 a9 c9 V* g! b; V1 T2 n
9 |6 T h* y6 z/ N" Z+ T
: J- C! o9 |& P8 ~1 G/ t
| 


